AIアシスタントをビジネスデータに接続するのは安全ですか?MCPの権限モデルを見てみましょう
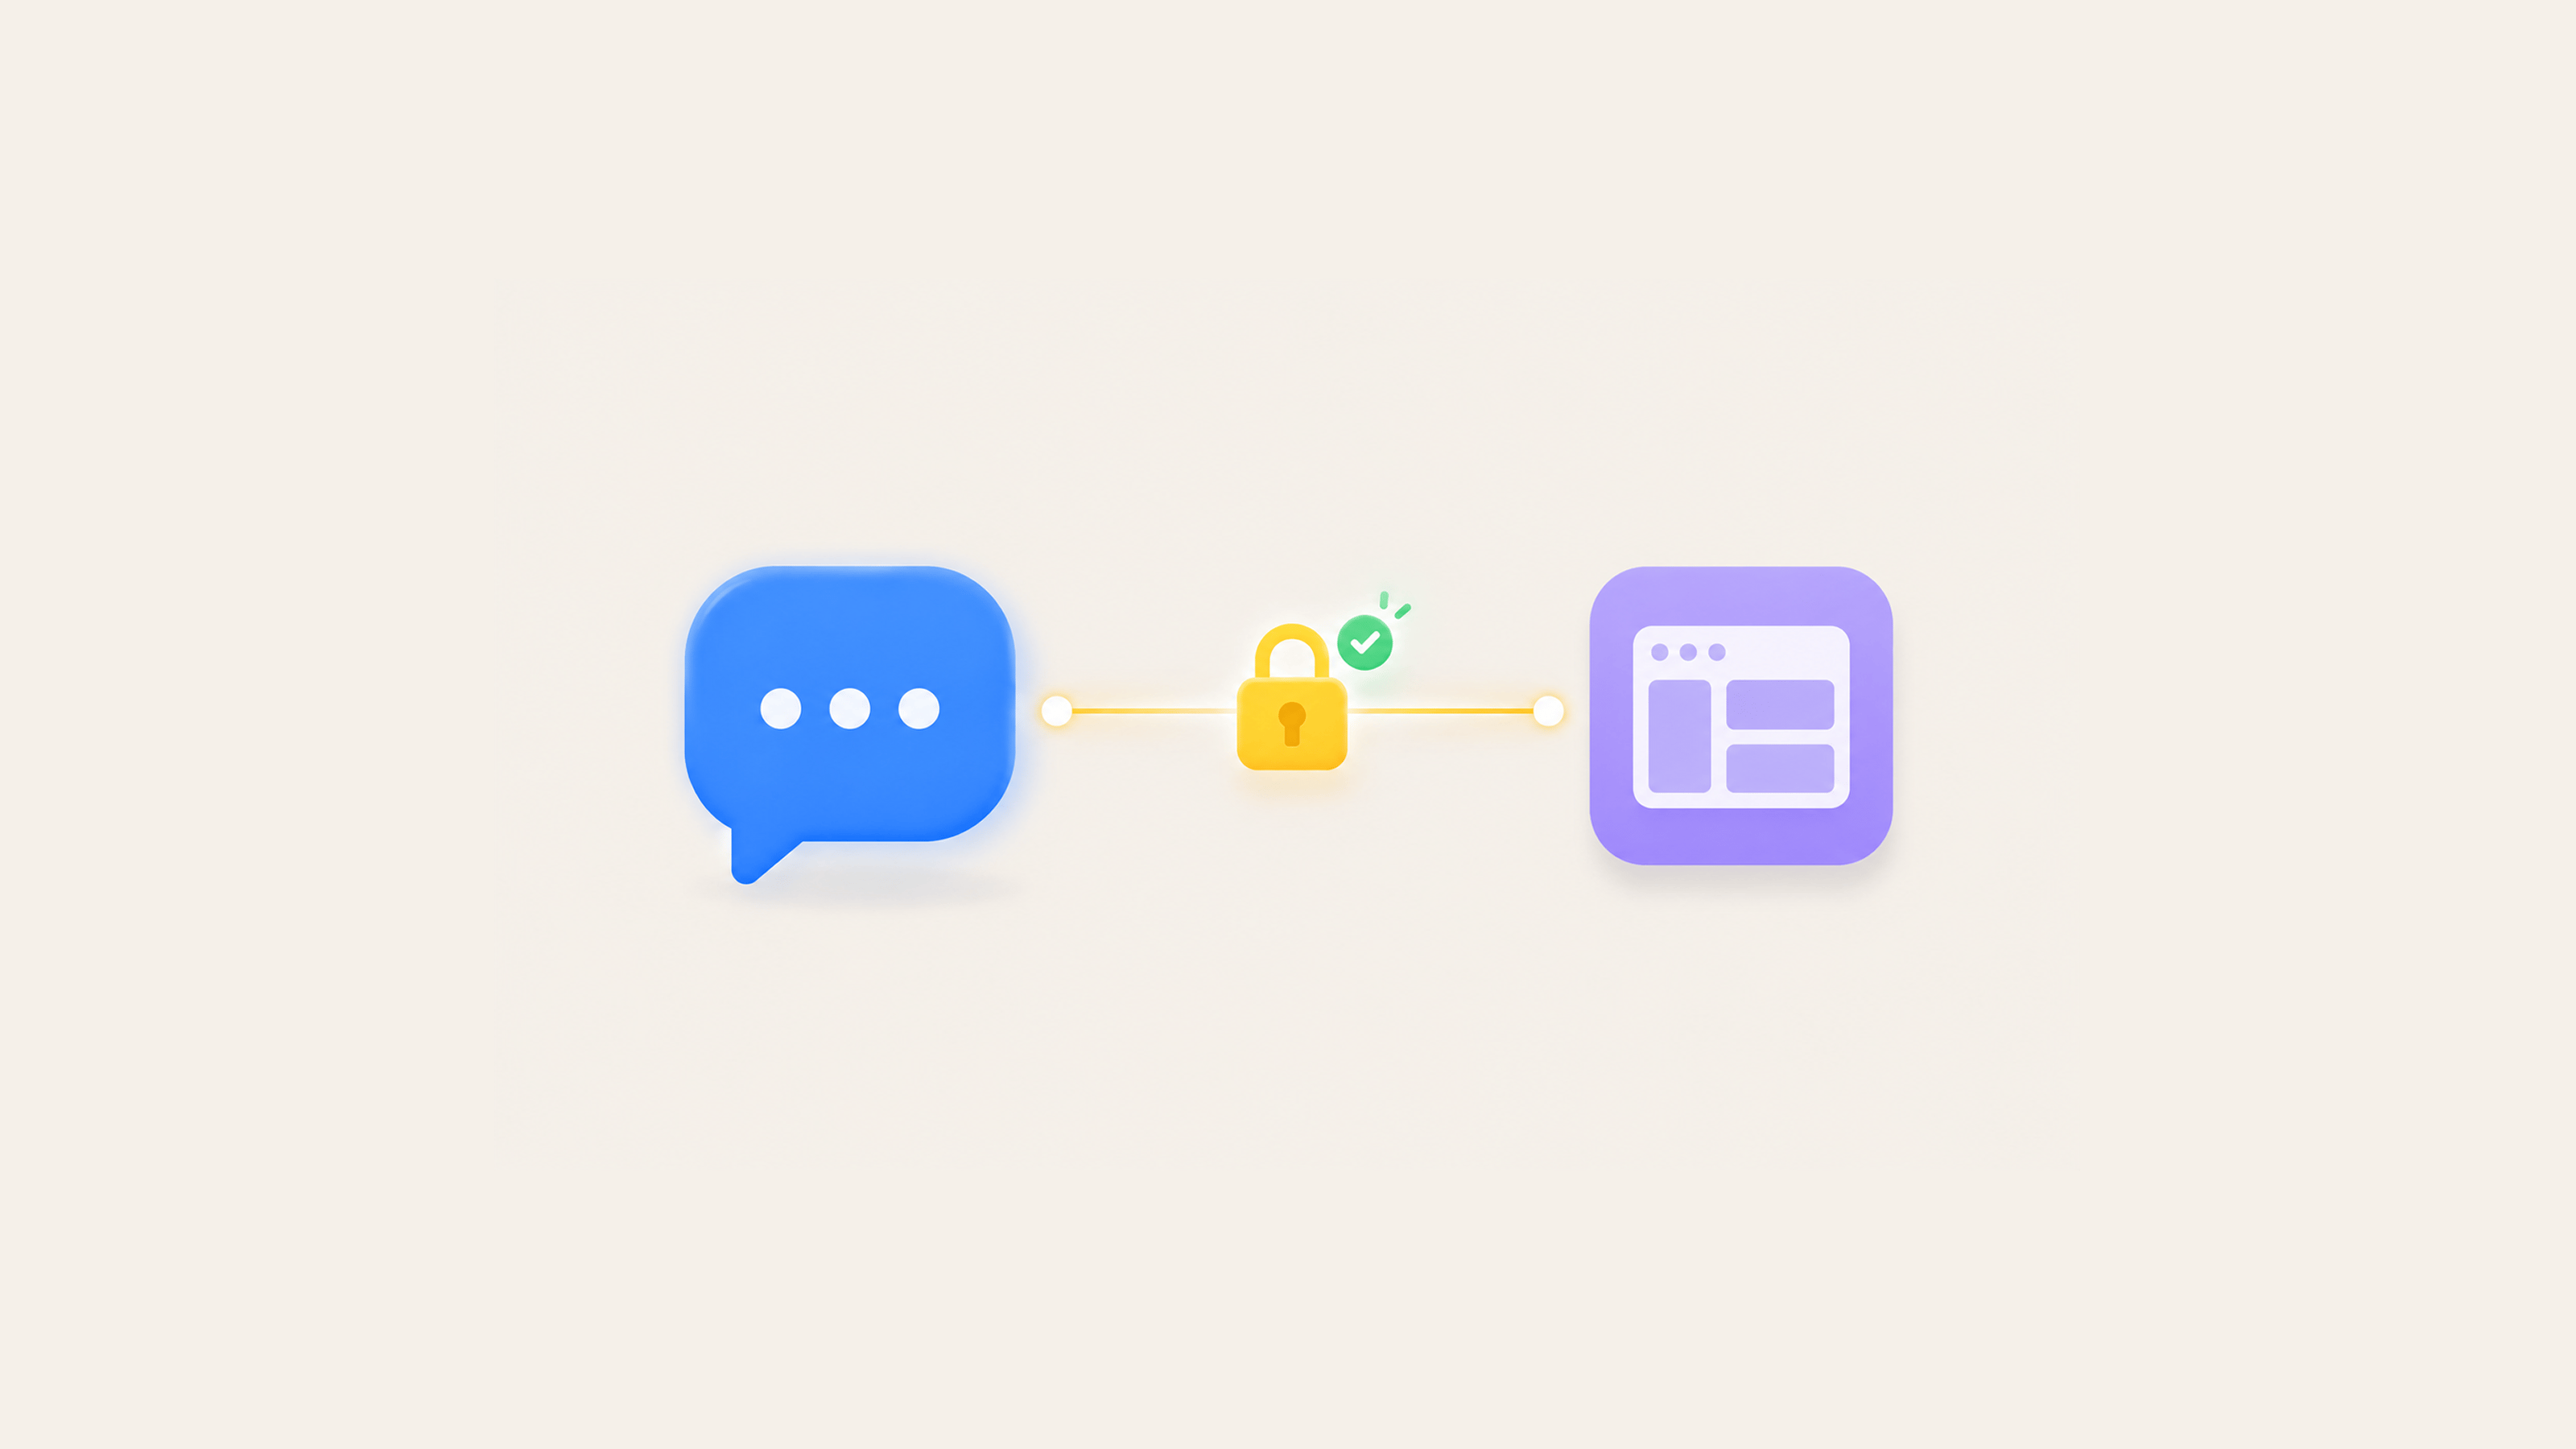
MCPについて話すたびに—それが何か、フォーム管理者にとって何を意味するか—同じ質問が最終的に出てきます:これはAI企業に私のビジネスデータを渡すことを意味しますか? これは正当な質問であり、正直な答えは、実際にはそれほど複雑ではないいくつかの仕組みを理解することを必要とします。それでは、それを一緒に見ていきましょう。 専門用語なしで接続がどのように機能するか OAuthベースのMCPフローを通じてAIアシスタントをツールに接続する際、パスワードに関する情報は一切渡されません。以下がその手順です: 接続をクリックすると、接続するツールの実際のログインページに送られます—AIアシスタントが制御するページではありません。 そこでサインインします。いつも通りの方法で。 接続が要求しているアクセスまたは権限が表示され、それを承認または拒否します。 アシスタントはトークンを受け取ります。パスワードではありません。トークンはゲスト用のキーのようなもので、あなたが承認した特定のドアを開けることができ、いつでも切断可能で、実際のキーの見た目を誰にも教えません。 このパターンはOAuthと呼ばれ、あなたが何度もクリックしたことのある「Googleでサインイン」ボタンの背後にある同じメカニズムです。MCPがこれを発明したわけではありません—インターネット全体で20年以上にわたってテストされてきたシステムを借用したのです。 OAuthが利用できない場合、一部のMCPクライアントはPlatoForms APIキーで接続できます。キーを持つ者はAPIを通じてチームのデータにアクセスできる可能性があるため、パスワードのように扱ってください。AIチャットに貼り付けたり、ソース管理にコミットしたりしないでください。漏洩した場合は、PlatoFormsでトークンを削除またはリセットしてください。 アシスタントが実際に見られるもの これは人々が最も心配する部分なので、抽象的に安心させるよりも具体的に説明する価値があります。 MCPを通じて接続されたAIアシスタントは、あなたが付与した権限の下で接続されたサーバーが利用可能にする機能とデータのみを使用できます。「フォームと送信を読む」ことを承認した場合、それはフォームと送信を読むことができます—請求情報や他のツール、特定のツール外のものは含まれません。書き込みアクセスを許可していない場合、何も送信したり変更したりすることはできません。明確にしておくべきことですが、これらの権限はアシスタントが到達できるものを許可するものであり、それ自体ではその範囲内のすべてが安全に処理される保証ではありません。したがって、次のセクションもこのセクションと同じくらい重要です。 そして重要なことに:アシスタントがあなたの質問に答えるために読むものは、その後も残っているわけではありません。例えば、PlatoFormsのMCPサーバーでは、各リクエストは処理され、その後忘れられます—フォームや送信データの別のコピーが後で静かに保存されることはありません。データはあなたのアカウントに存在し、常にそこにあります。 本当に注意すべき部分 これらは「何にでも何でも接続して考えるのをやめる」という意味ではありません。エージェントの権限は最近公の議論の対象となっており、正当な理由があります—ここで明確に名前を挙げる価値のある1つの実際のリスクがあります:すべてのMCPサーバーがあなたが使用しているAIアシスタントによってレビューまたは審査されているわけではありません。 カスタムまたは新しく公開されたものを接続する際には、*「このアプリケーションは未確認です—どこに向かっているのかを認識している場合のみ続行してください。」*という警告が表示されることがよくあります。この警告は理由があって存在し、クリックして通り過ぎるのではなく読む価値があります。 「注意する」ことの実践的なバージョンは次のようになります: 実際に認識し信頼できるプロバイダーからのサーバーのみを接続する—どのウェブサイトにパスワードを入力する前にも適用する本能と同じです。 承認する前にどのアクセスが要求されているかを読む。 フォームツールがフォームと関係のない権限を要求している場合、それは一時停止する価値があります。 いつでもアクセスを取り消すことができることを知っている—使用しなくなった「Googleでサインイン」接続を削除するのと同じ方法です。 組織が規制されたデータを扱っている場合、その特定のデータタイプに対してAI統合を制限しているかどうかを確認してください—これは一般的なので、確認する価値があります。 権限とは別に名前を挙げる価値のある関連するリスクもあります:信頼された接続でもアシスタントを信頼されていないコンテンツにさらす可能性があります。 フォーム送信、ドキュメント、またはMCPサーバーを通じて取得されたメッセージが指示のように見えるテキストを含んでいる場合、それを読むアシスタントはそのテキストを何か行動すべきものとして誤解する可能性があります。これは特定のツールに固有の欠陥ではありません—外部ソースからのコンテンツを読むAIシステム全体で知られているリスクであり、プロンプトインジェクションと呼ばれることもあります。接続後に何が起こったかを監視する理由であり、開始時に承認されたものだけでなく、正当な権限がそれを通過するすべてが安全に行動することを意味するわけではありません。
もっと読む