
Configurar inicio de sesión único con OpenID Connect
Pestañas
PlatoForms funciona con cualquier proveedor de identidad que soporte OpenID Connect, por ejemplo, Auth0, Keycloak, OneLogin o Ping Identity. Usa esta guía cuando tu proveedor no tenga una guía propia.
Para una visión general de la página de inicio de sesión único, consulta Inicio de sesión único (SSO). Hay guías separadas para Okta y Microsoft Entra ID.
Antes de comenzar
- Puedes crear una aplicación OpenID Connect en tu proveedor de identidad.
- En PlatoForms, eres el propietario del equipo o un miembro con acceso a Gestionar miembros.
- En PlatoForms, abre el menú de tu equipo y selecciona Inicio de sesión único. En la pestaña Conexión, elige Otro (OpenID Connect).
Valores para tu proveedor de identidad
Crea una aplicación web en tu proveedor que utilice el flujo de código de autorización, e ingresa los valores de 2. Valores para tu proveedor de identidad:
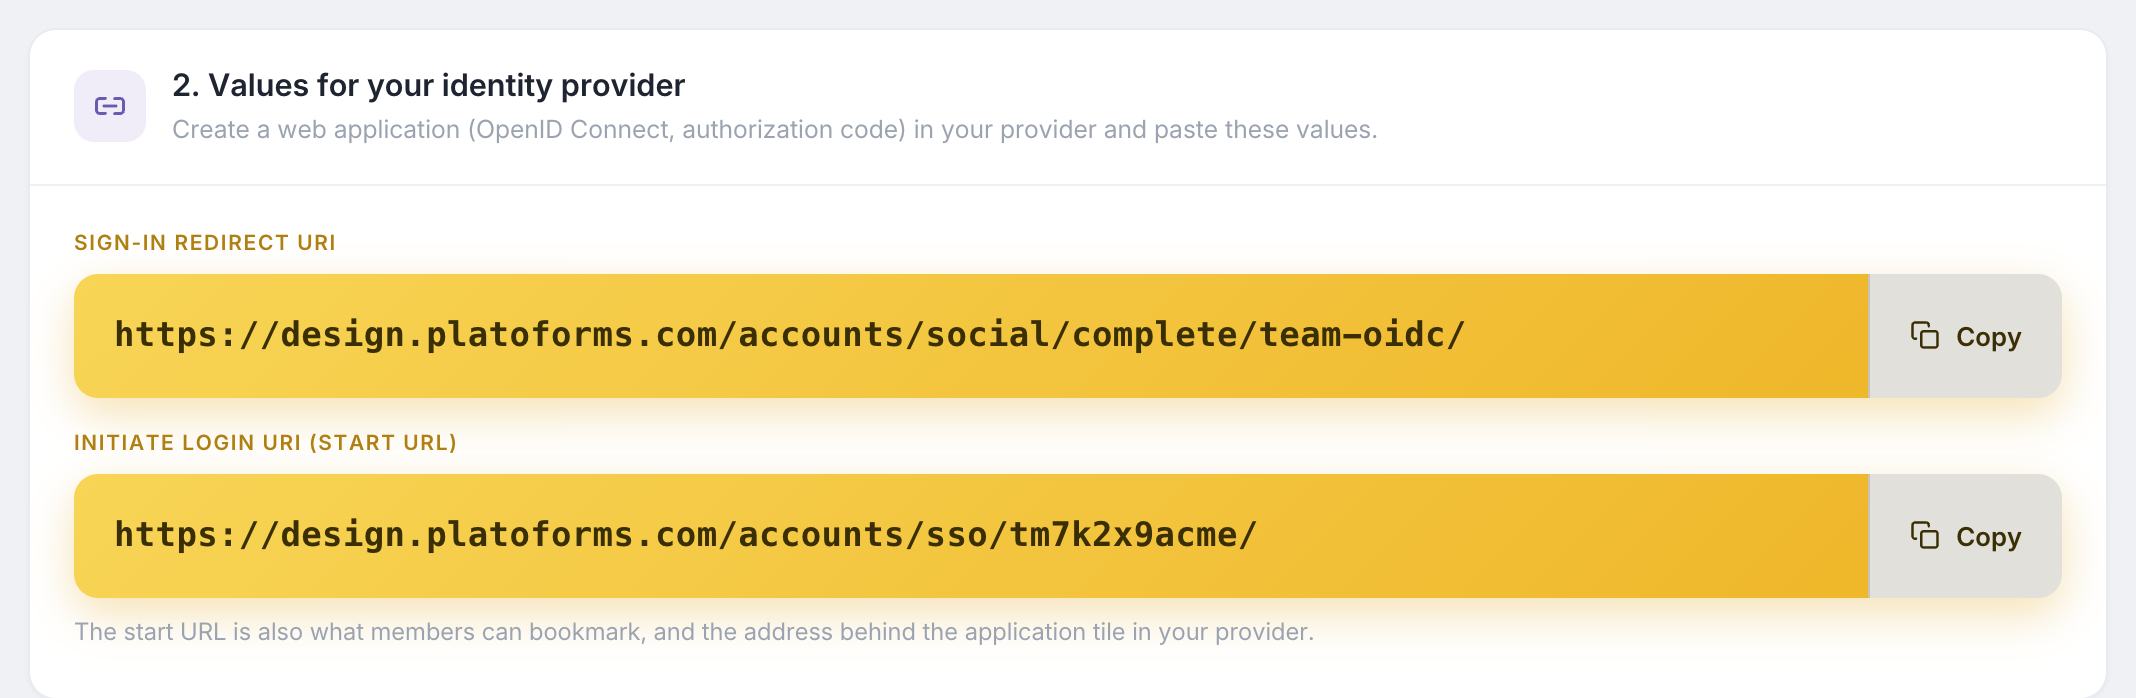
- URI de redirección de inicio de sesión: donde tu proveedor envía al usuario de regreso. Otros nombres: URI de redirección, URL de callback.
- URI de inicio de sesión (URL de inicio): opcional. Úsalo como la URL de inicio de sesión del mosaico de la aplicación, para que al hacer clic en el mosaico se inicie la sesión en PlatoForms.
Permite los alcances openid, profile y email.
Valores de tu proveedor de identidad
En 3. Valores de tu proveedor de identidad, ingresa:
- URL del emisor: la dirección del emisor de tu proveedor. PlatoForms lee la configuración del proveedor desde
/.well-known/openid-configurationbajo esta dirección, así que pega el emisor exactamente como lo muestra tu proveedor. - ID de cliente y secreto de cliente: de la aplicación que creaste. El secreto se almacena cifrado y nunca se muestra nuevamente.
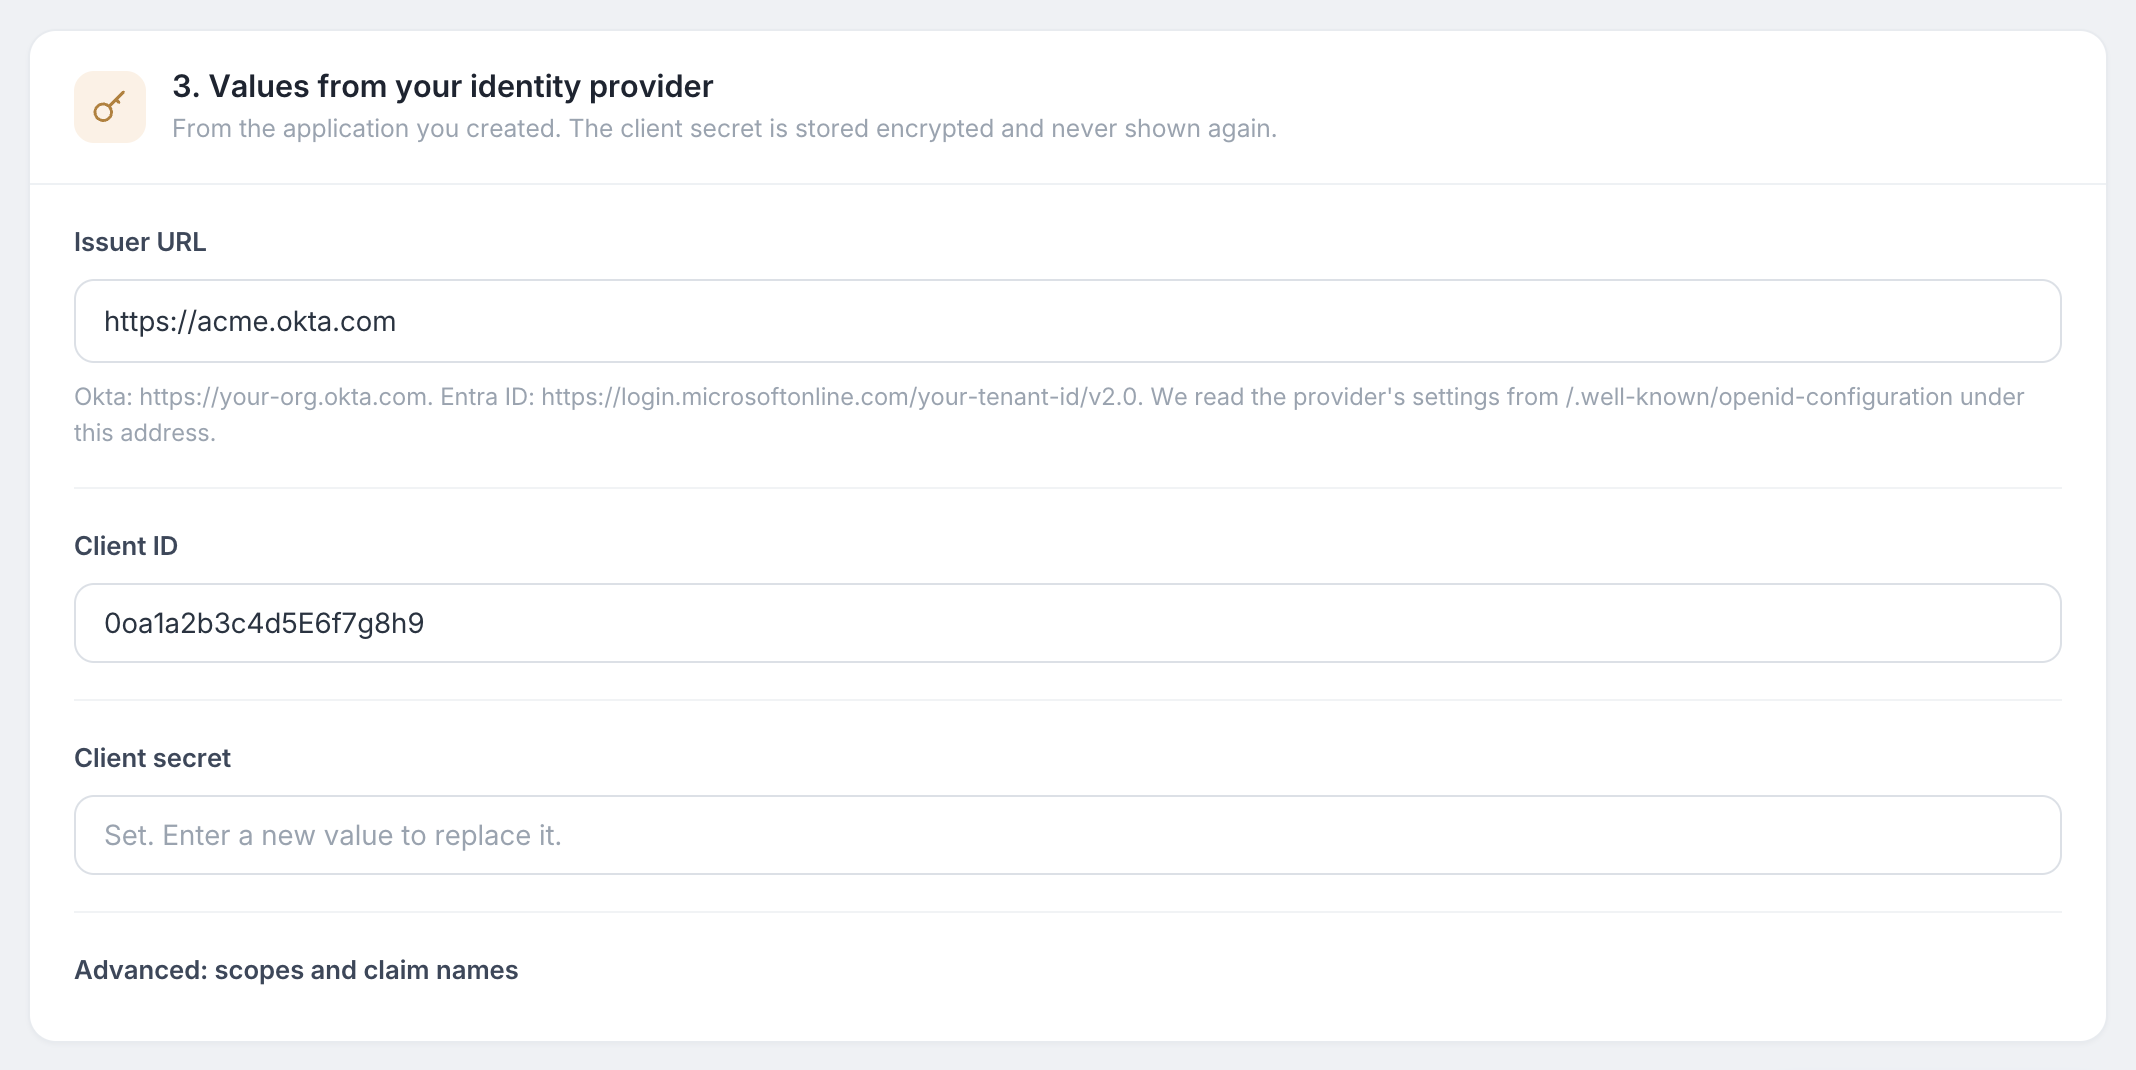
Haz clic en Guardar conexión.
Si tu proveedor utiliza otros nombres de reclamos que no sean email, given_name y family_name, ingrésalos en Avanzado: alcances y nombres de reclamos.
Verifica tu dominio, prueba y activa
-
En la pestaña Dominios de correo electrónico, agrega el dominio de tu empresa, crea el registro TXT que PlatoForms muestra en tu proveedor de DNS y haz clic en Verificar.
-
En la tarjeta de estado, haz clic en Probar conexión. Una ventana te inicia sesión a través de tu proveedor y muestra el correo electrónico, nombre y nombres de reclamos que PlatoForms recibió. Usa esos nombres para corregir el mapeo si falta el nombre o el correo electrónico.
-
Haz clic en Activar inicio de sesión único.
Consulta Reglas de inicio de sesión para requerir inicio de sesión único o permitir que nuevos miembros se unan automáticamente.
Detalles técnicos
- PlatoForms utiliza el flujo de código de autorización con PKCE y un secreto de cliente.
- El token de ID se verifica contra las claves de firma publicadas por tu emisor.
- La URL del emisor debe ser una dirección
httpspública. - PlatoForms no guarda tokens de acceso ni tokens de actualización después del inicio de sesión.
Solución de problemas
| Mensaje | Qué verificar |
|---|---|
| Tu proveedor muestra un error sobre la URI de redirección | La URI de redirección en tu proveedor difiere de la URI de redirección de inicio de sesión en la página de PlatoForms. Compara el esquema, el host y la barra inclinada final. |
| “El proveedor de identidad devolvió un token que no pudimos verificar.” | La URL del emisor, el ID de cliente o el secreto de cliente es incorrecto, o el secreto ha expirado. |
| “El proveedor de identidad no envió una dirección de correo electrónico.” | El alcance email no está permitido, o el reclamo tiene otro nombre. Verifica Avanzado: alcances y nombres de reclamos. |
| “El proveedor de identidad envió un correo electrónico a @example.com, que no es uno de tus dominios verificados.” | El correo electrónico de la cuenta está en un dominio que no has verificado. |