
Configurar login único com OpenID Connect
Abas
O PlatoForms funciona com qualquer provedor de identidade que suporte OpenID Connect, por exemplo, Auth0, Keycloak, OneLogin ou Ping Identity. Use este guia quando seu provedor não tiver um guia próprio.
Para uma visão geral da página de Login Único, veja Login único (SSO). Existem guias separados para Okta e Microsoft Entra ID.
Antes de começar
- Você pode criar uma aplicação OpenID Connect no seu provedor de identidade.
- No PlatoForms, você é o proprietário da equipe ou um membro com acesso para Gerenciar membros.
- No PlatoForms, abra o menu da sua equipe e selecione Login Único. Na aba Conexão, escolha Outro (OpenID Connect).
Valores para o seu provedor de identidade
Crie uma aplicação web no seu provedor que use o fluxo de código de autorização, e insira os valores de 2. Valores para o seu provedor de identidade:
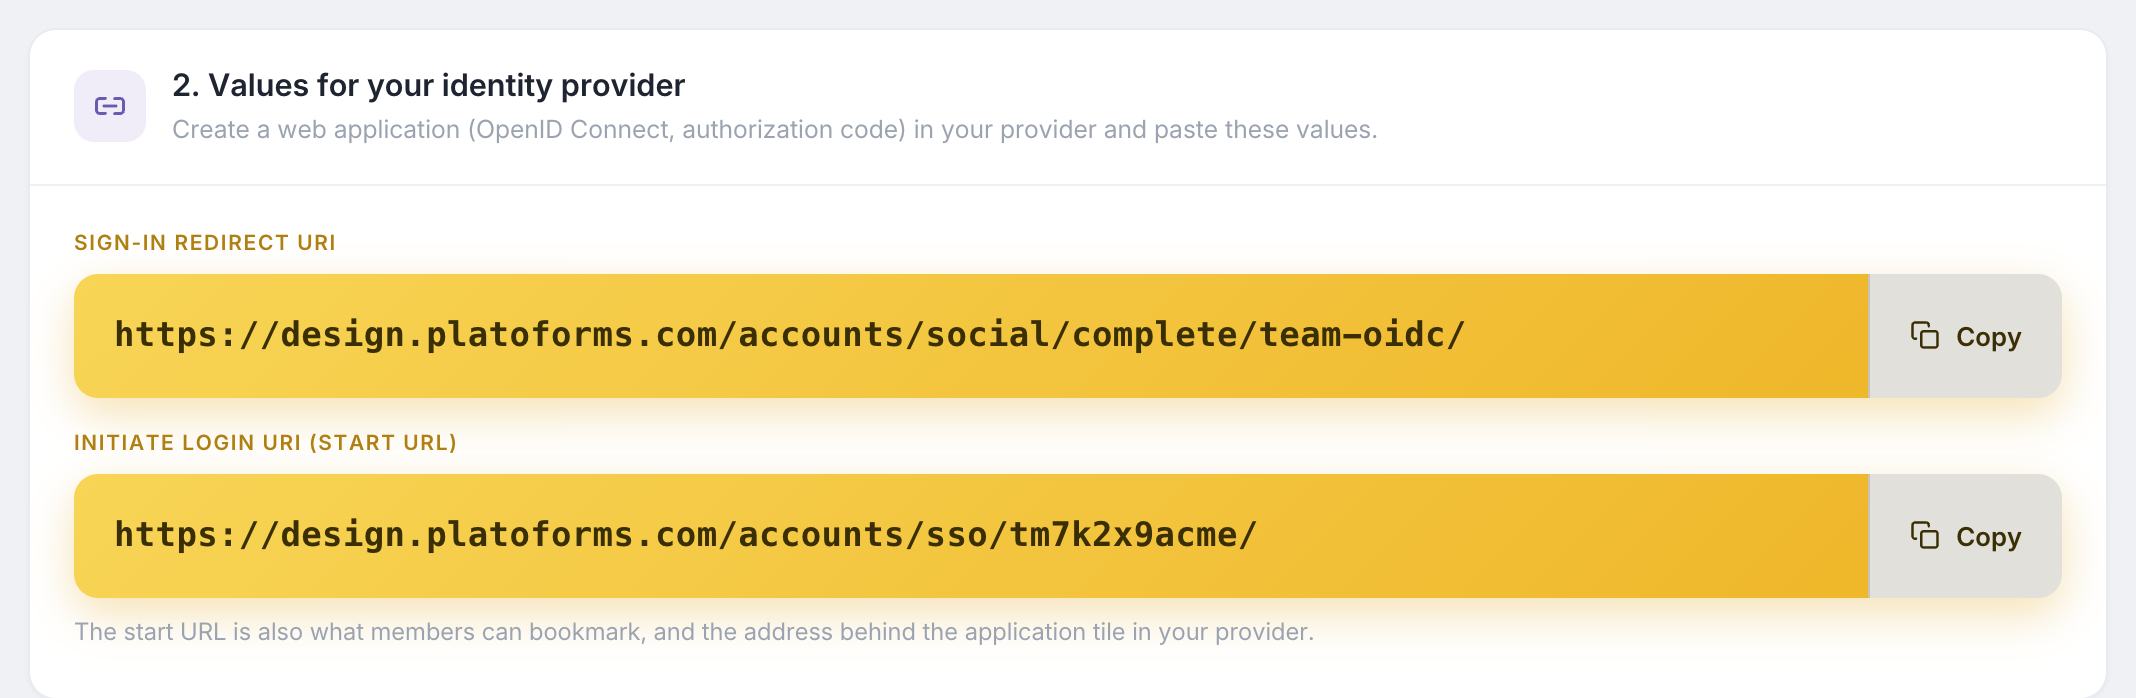
- URI de redirecionamento de login: onde seu provedor envia o usuário de volta. Outros nomes: URI de redirecionamento, URL de callback.
- URI de início de login (URL inicial): opcional. Use como a URL de login do ícone da aplicação, para que um clique no ícone inicie o login no PlatoForms.
Permita os escopos openid, profile e email.
Valores do seu provedor de identidade
Em 3. Valores do seu provedor de identidade, insira:
- URL do emissor: o endereço do emissor do seu provedor. O PlatoForms lê as configurações do provedor de
/.well-known/openid-configurationneste endereço, então cole o emissor exatamente como seu provedor mostra. - ID do cliente e Segredo do cliente: da aplicação que você criou. O segredo é armazenado criptografado e nunca é mostrado novamente.
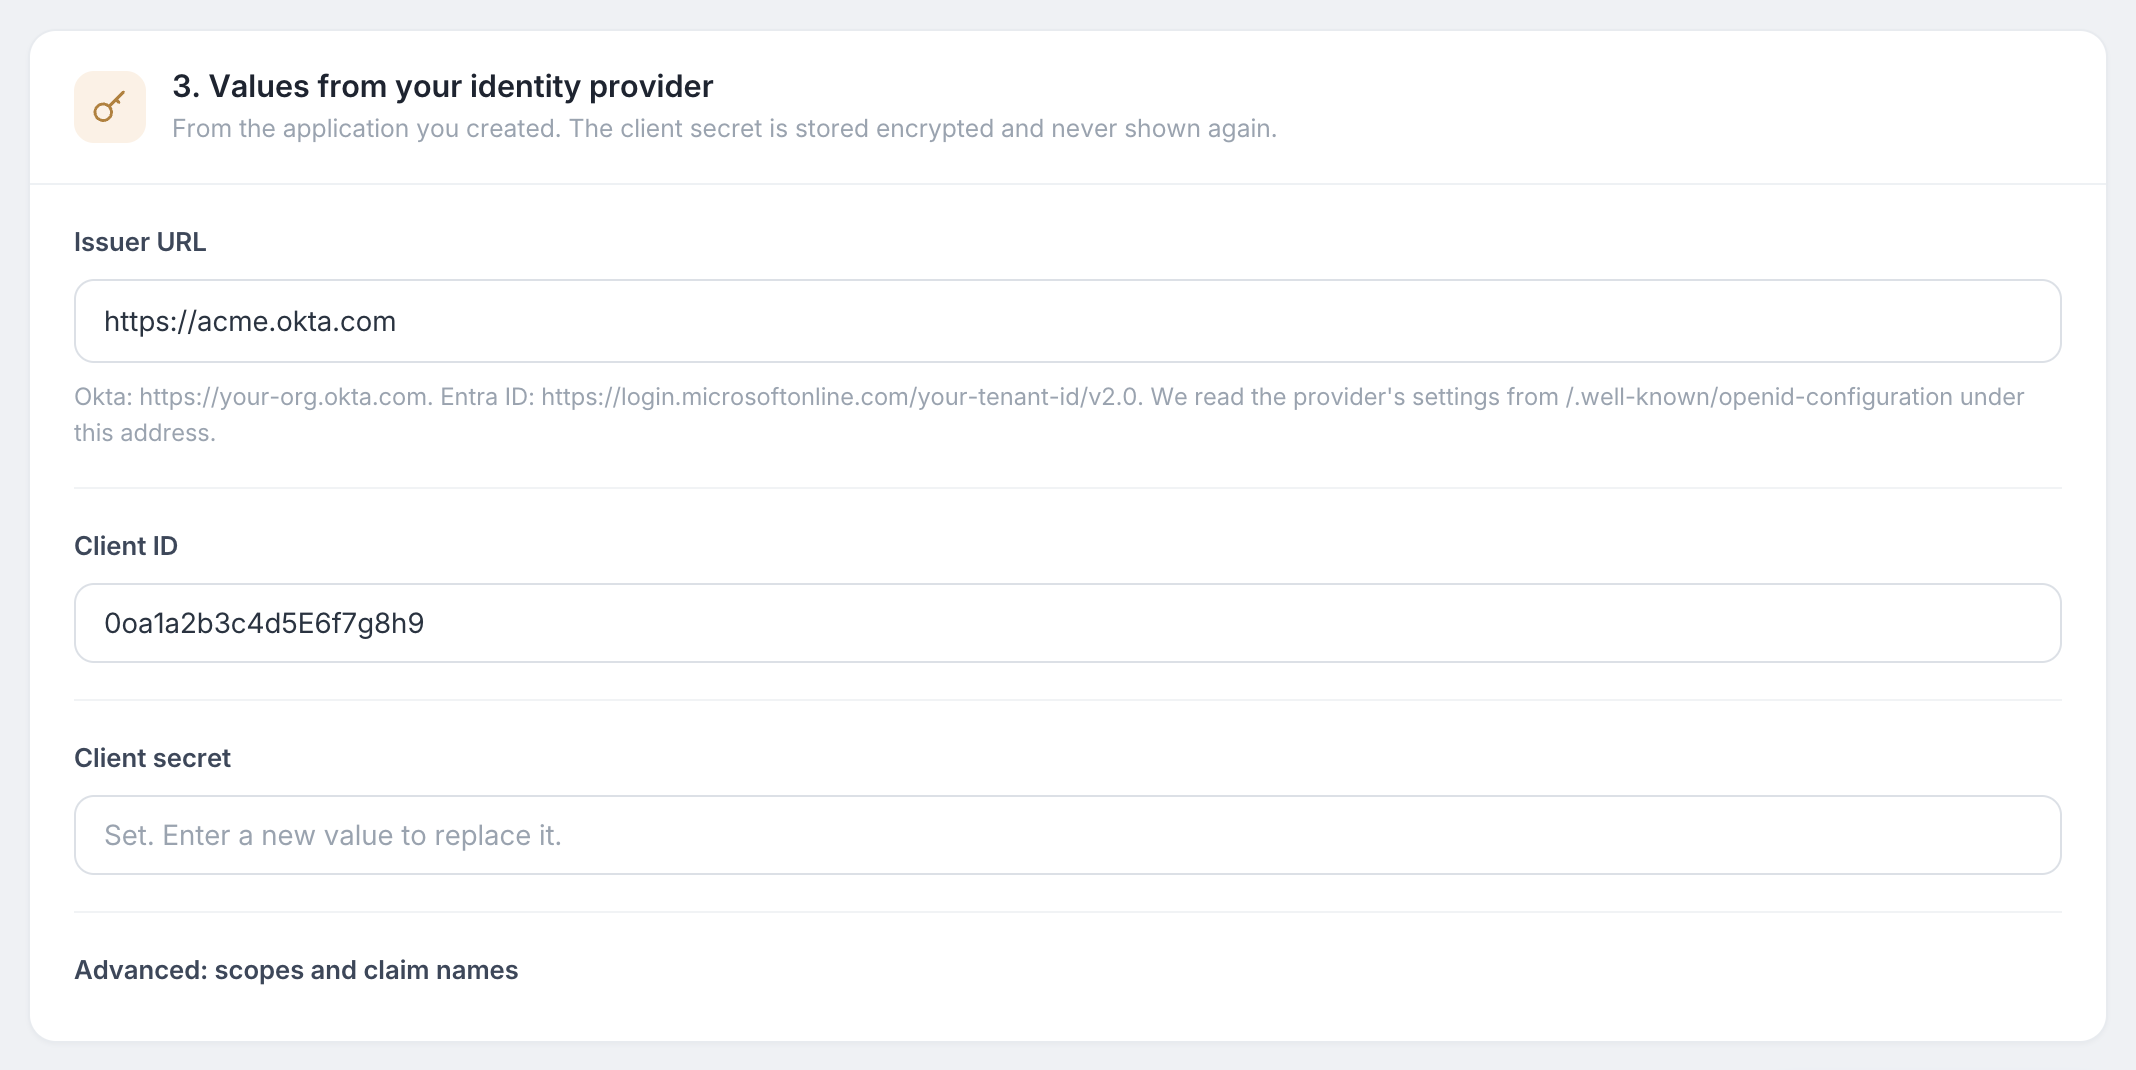
Clique em Salvar conexão.
Se seu provedor usar outros nomes de claims além de email, given_name e family_name, insira-os em Avançado: escopos e nomes de claims.
Verifique seu domínio, teste e ative
-
Na aba Domínios de e-mail, adicione o domínio da sua empresa, crie o registro TXT que o PlatoForms mostra no seu provedor de DNS e clique em Verificar.
-
No cartão de status, clique em Testar conexão. Uma janela faz login através do seu provedor e mostra o email, nome e nomes de claims que o PlatoForms recebeu. Use esses nomes para corrigir o mapeamento se o nome ou email estiverem faltando.
-
Clique em Ativar login único.
Veja Regras de login para exigir login único ou permitir que novos membros se juntem automaticamente.
Detalhes técnicos
- O PlatoForms usa o fluxo de código de autorização com PKCE e um segredo de cliente.
- O token de ID é verificado em relação às chaves de assinatura publicadas pelo seu emissor.
- A URL do emissor deve ser um endereço
httpspúblico. - O PlatoForms não mantém tokens de acesso ou tokens de atualização após o login.
Solução de problemas
| Mensagem | O que verificar |
|---|---|
| Seu provedor mostra um erro sobre o URI de redirecionamento | O URI de redirecionamento no seu provedor difere do URI de redirecionamento de login na página do PlatoForms. Compare o esquema, o host e a barra final. |
| “O provedor de identidade retornou um token que não pudemos verificar.” | A URL do emissor, o ID do cliente ou o segredo do cliente estão errados, ou o segredo expirou. |
| “O provedor de identidade não enviou um endereço de email.” | O escopo email não é permitido, ou o claim tem outro nome. Verifique Avançado: escopos e nomes de claims. |
| “O provedor de identidade enviou um email em @example.com, que não é um dos seus domínios verificados.” | O email da conta está em um domínio que você não verificou. |