
OpenID Connect を使用したシングルサインオンの設定
タブ
PlatoForms は、OpenID Connect をサポートする任意のアイデンティティプロバイダーと連携します。例えば、Auth0、Keycloak、OneLogin、Ping Identity などです。プロバイダーに独自のガイドがない場合は、このガイドを使用してください。
シングルサインオンページの概要については、シングルサインオン (SSO) を参照してください。Okta と Microsoft Entra ID のための個別のガイドもあります。
始める前に
- アイデンティティプロバイダーで OpenID Connect アプリケーションを作成できます。
- PlatoForms では、チームオーナーまたは メンバー管理 アクセスを持つメンバーである必要があります。
- PlatoForms でチームメニューを開き、シングルサインオン を選択します。接続 タブで、その他 (OpenID Connect) を選択します。
アイデンティティプロバイダー用の値
プロバイダーで 認可コード フローを使用するウェブアプリケーションを作成し、2. アイデンティティプロバイダー用の値 から値を入力します:
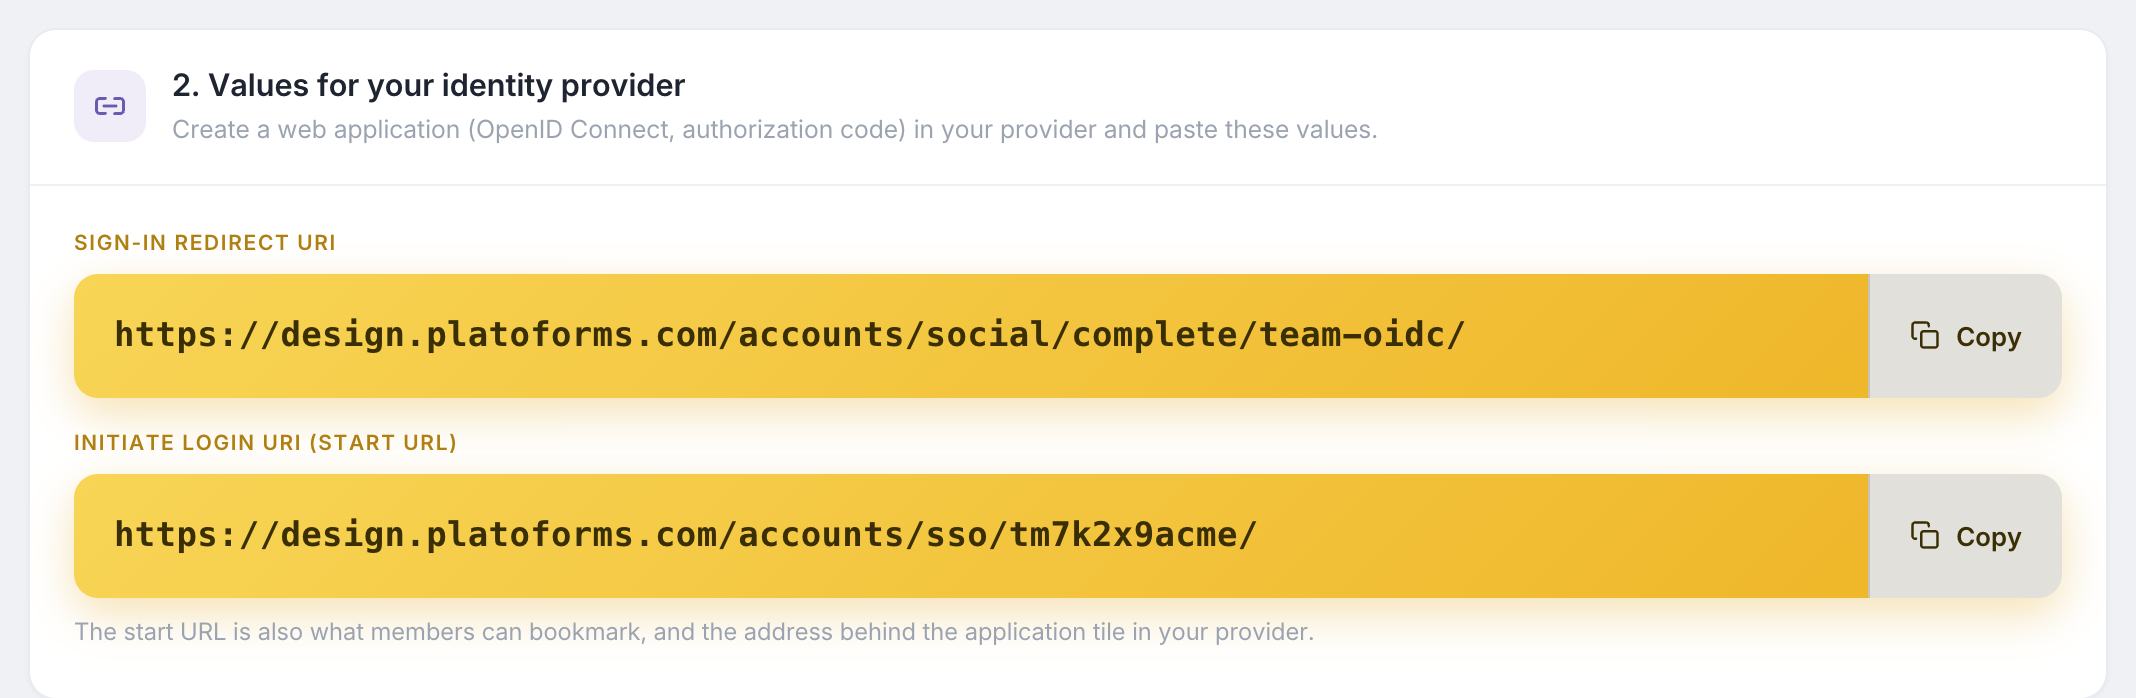
- サインインリダイレクトURI: プロバイダーがユーザーを戻す場所。他の名前: リダイレクトURI、コールバックURL。
- ログイン開始URI (開始URL): 任意。アプリケーションタイルのログインURLとして使用し、タイルをクリックすると PlatoForms でサインインが開始されます。
openid、profile、email のスコープを許可します。
アイデンティティプロバイダーからの値
3. アイデンティティプロバイダーからの値 で、以下を入力します:
- 発行者URL: プロバイダーの発行者のアドレス。PlatoForms はこのアドレスの
/.well-known/openid-configurationからプロバイダーの設定を読み取るため、プロバイダーが表示する通りに発行者を正確に貼り付けてください。 - クライアントID と クライアントシークレット: 作成したアプリケーションから。シークレットは暗号化されて保存され、再度表示されることはありません。
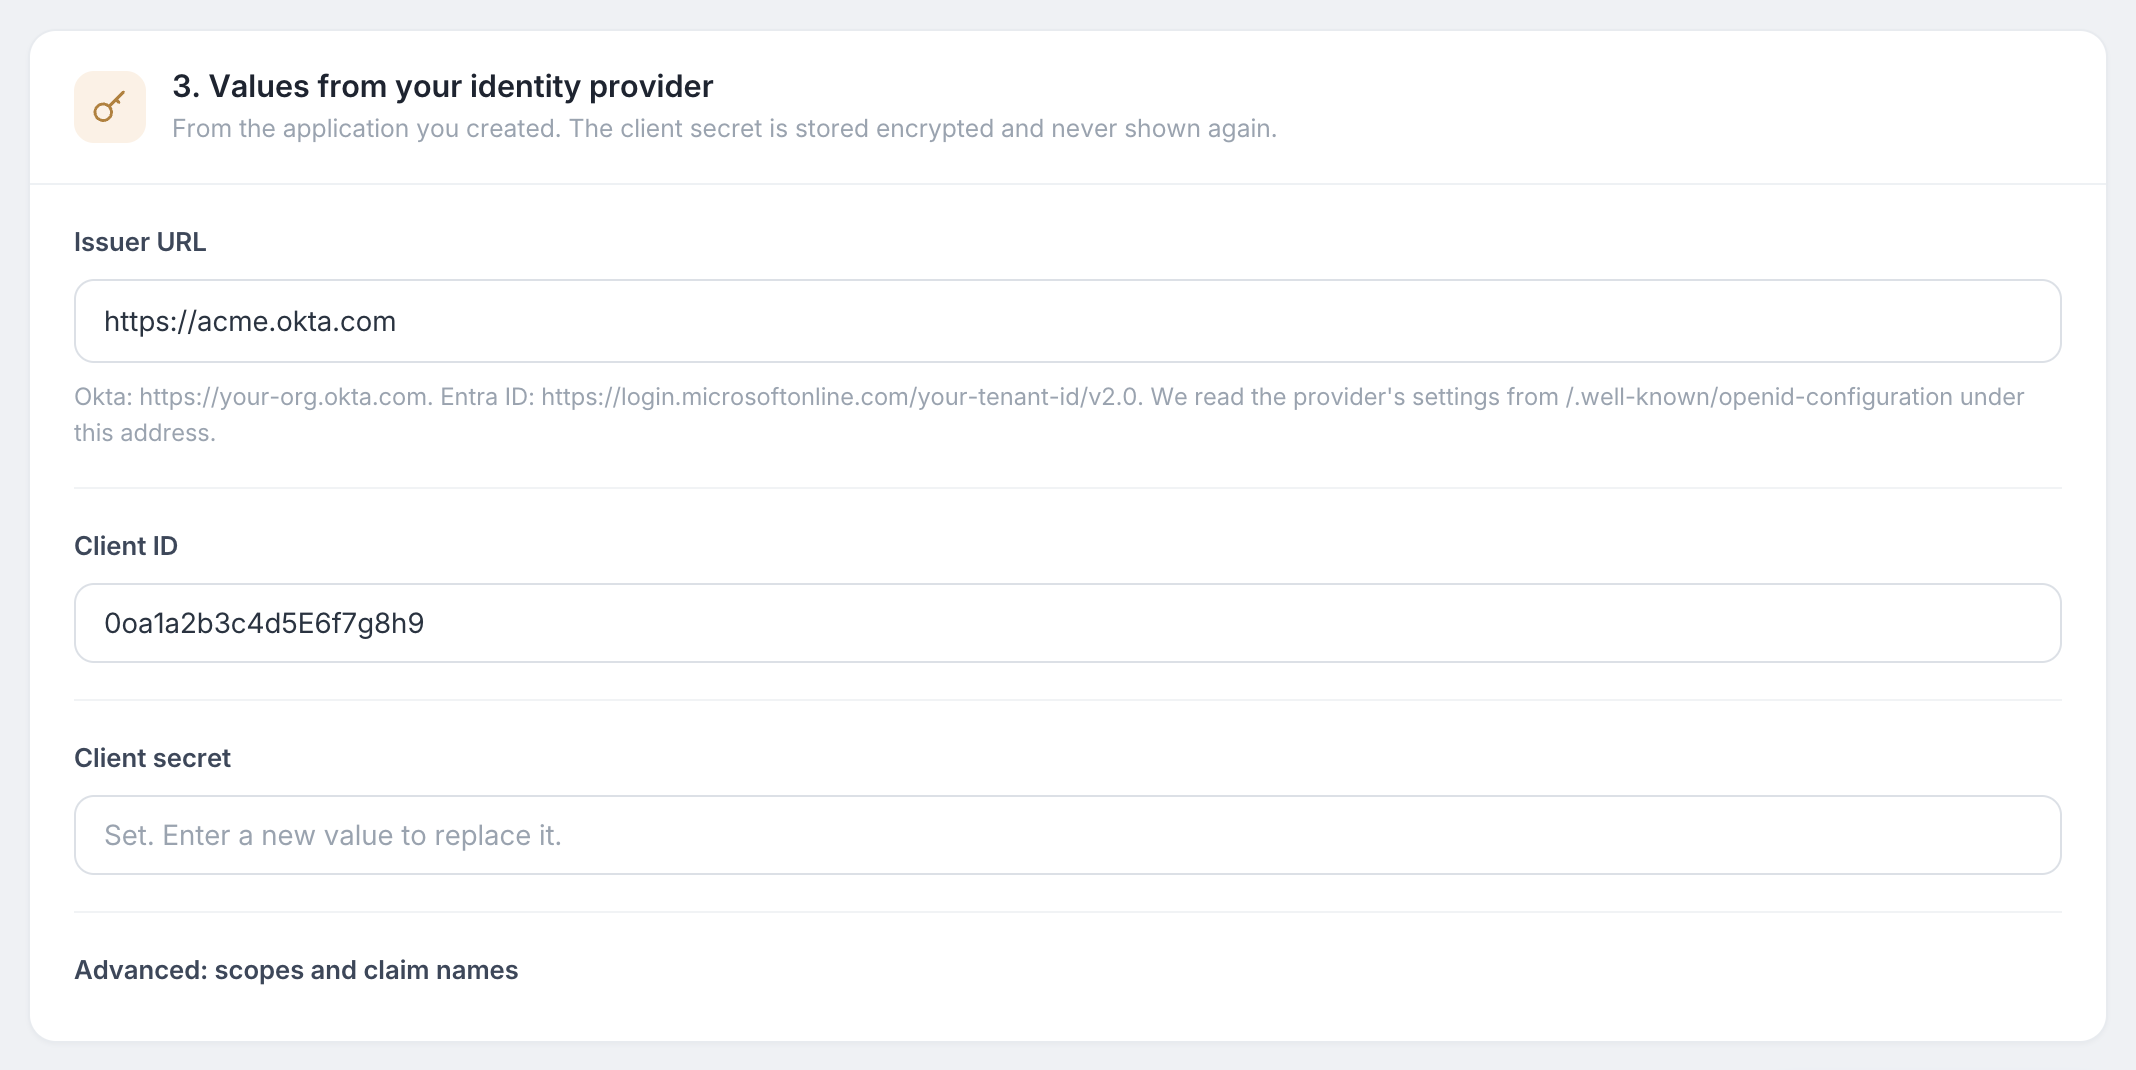
接続を保存 をクリックします。
プロバイダーが email、given_name、family_name 以外のクレーム名を使用している場合は、詳細設定: スコープとクレーム名 に入力します。
ドメインの確認、テスト、オンにする
-
メールドメイン タブで、会社のドメインを追加し、PlatoForms が DNS プロバイダーで表示する TXT レコードを作成し、確認 をクリックします。
-
ステータスカードで、接続をテスト をクリックします。ウィンドウがプロバイダーを通じてサインインし、PlatoForms が受け取ったメール、名前、クレーム名を表示します。名前やメールが欠けている場合は、それらの名前を使用してマッピングを修正します。
-
シングルサインオンをオンにする をクリックします。
サインインルール を参照して、シングルサインオンを必須にしたり、新しいメンバーが自動的に参加できるようにします。
技術的詳細
- PlatoForms は PKCE とクライアントシークレットを使用した認可コードフローを使用します。
- ID トークンは発行者が公開した署名キーに対して検証されます。
- 発行者URLは公開された
httpsアドレスでなければなりません。 - PlatoForms はサインイン後にアクセストークンやリフレッシュトークンを保持しません。
トラブルシューティング
| メッセージ | 確認すること |
|---|---|
| プロバイダーがリダイレクトURIに関するエラーを表示する | プロバイダーのリダイレクトURIが PlatoForms ページの サインインリダイレクトURI と異なります。スキーム、ホスト、トレーリングスラッシュを比較してください。 |
| “アイデンティティプロバイダーが検証できないトークンを返しました。” | 発行者URL、クライアントID、またはクライアントシークレットが間違っているか、シークレットが期限切れです。 |
| “アイデンティティプロバイダーがメールアドレスを送信しませんでした。” | email スコープが許可されていないか、クレームが別の名前を持っています。詳細設定: スコープとクレーム名 を確認してください。 |
| “アイデンティティプロバイダーが @example.com のメールを送信しましたが、これは確認済みのドメインのいずれでもありません。” | アカウントのメールが確認していないドメインにあります。 |