
署名証明書を使用する
タブ
署名証明書は、署名されたフォームに付随する記録です。誰が、いつ、何に同意したか、署名された文書のフィンガープリントを示し、誰でもその文書を持っている人が確認できる公開ページへのリンクを提供します。この記事では、証明書が生成されるタイミング、設定方法、署名者が見るもの、証明書に含まれる内容を説明します。
法的側面については、どの法律に対応しているか、どの文書に適していないかについては、法的に有効な電子署名をお読みください。
証明書が生成されるタイミング
証明書は、フォームが誰に署名を依頼したかを知っている場合にのみ生成されます。これは、フォームが以下を通じて送信された場合です:
- 署名証明書オプションがオンの招待、または
- 署名証明書を作成がオンのワークフローステップ。
公開リンクから入力されたフォームは、リンクを受け取った人の記録がないため、証明書を生成しません。署名フィールドは以前と同様に機能します。
フォーム上のすべての署名フィールドは証明書に記載されます。3つの署名フィールドがあるフォームは、3つすべてをリストした1つの証明書を生成します。
フォームの設定
署名フィールドを追加する
-
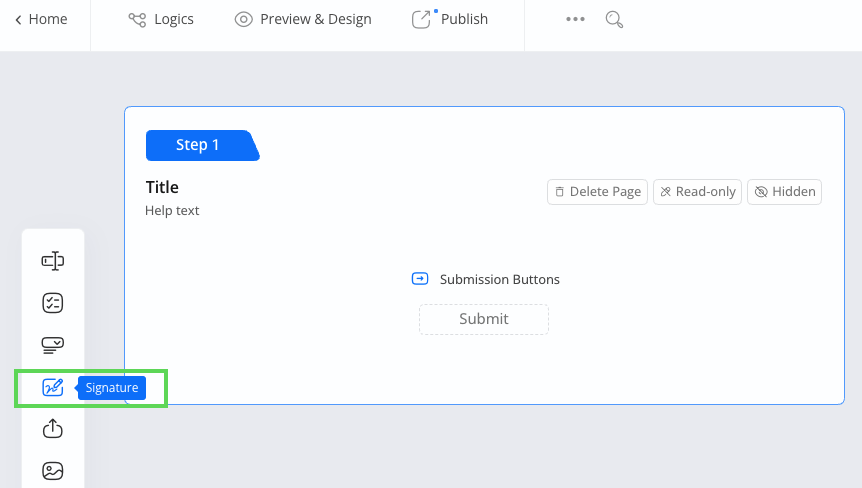
フォームビルダーで、署名フィールドを追加します。
-
フィールドをクリックして、そのプロパティパネルを開きます。
同意通知
署名フィールドには同意通知があります。これは、証明書を生成する入力で署名パッドの下に表示される1文です。デフォルトの文言は次の通りです:
このフォームに署名し送信することにより、手書き署名と同じ法的効果を持つ電子署名に同意します。
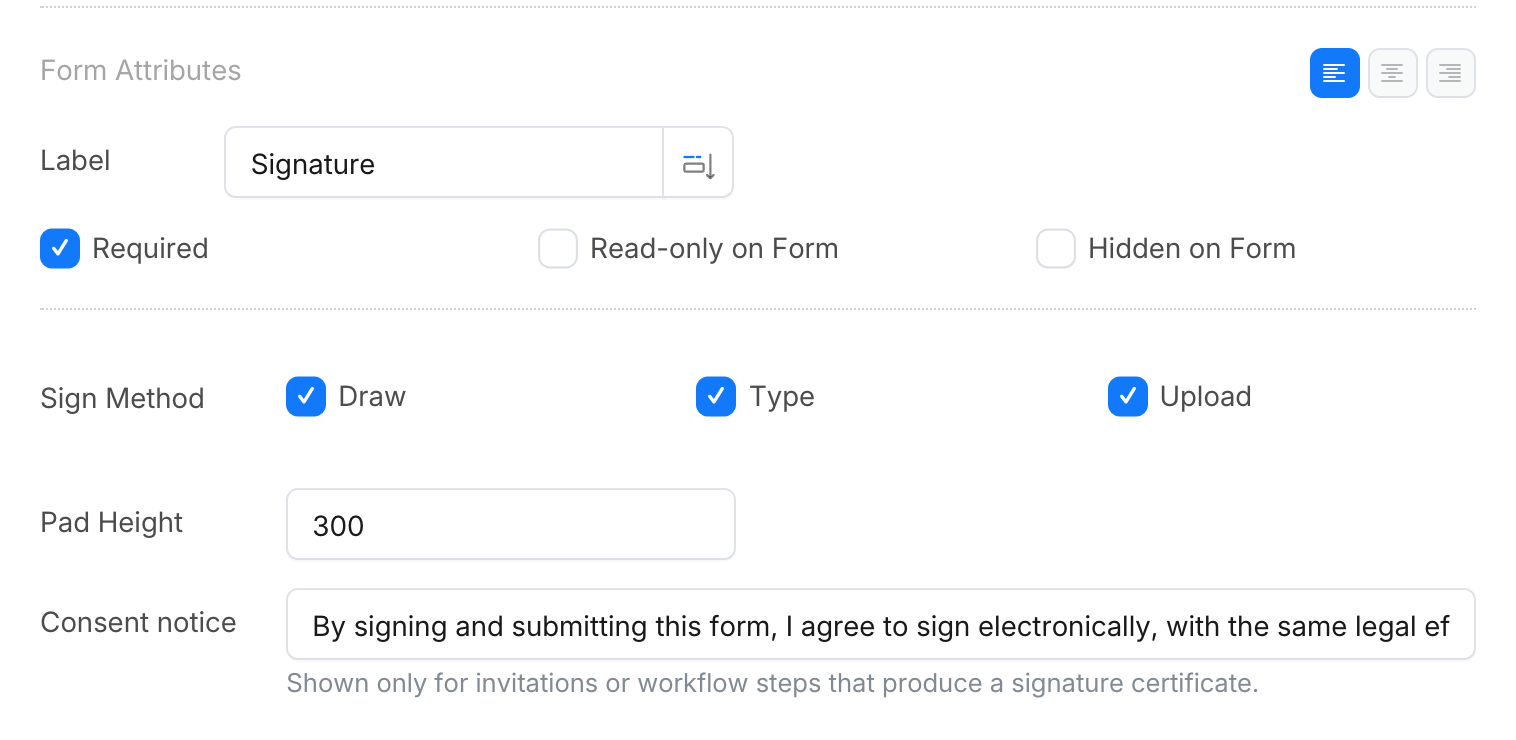
この文を編集することができます。これはフィールドのテキストであり、多言語ページで提供するすべての言語で他のフィールドテキストと同様に翻訳されます。証明書は署名者が見た正確な文言と言語を記録します。
通知は、証明書を生成する招待およびワークフロー入力にのみ表示されます。公開リンクでは、または証明書オプションがオフの場合、フィールドには通知が表示されません。
署名証明書がアップグレードされる前に作成されたフォームは、以前の証明書を保持し、署名パネルには同意通知がありません。今後作成するフォームには、新しい証明書が自動的に適用されます。
証明書をオンにする
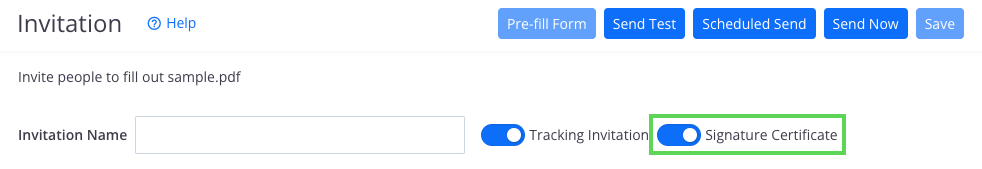
招待状。 フォームの招待パネルで、送信前に署名証明書をオンにします。その招待の受取人全員が通知と証明書を受け取ります。
ワークフロー。 ワークフローデザイナーで、署名を収集するステップを開き、署名証明書を作成をオンにします。そのステップのタスクリンクは署名者の記録を持ち、そのステップが送信されると証明書が発行されます。
署名者が見るもの
署名者は招待またはタスクリンクを開き、通常通りフォームに入力します。署名パッドの下には、フォームのスタイルと言語で同意通知が表示されます。追加のチェックボックスやポップアップはありません。
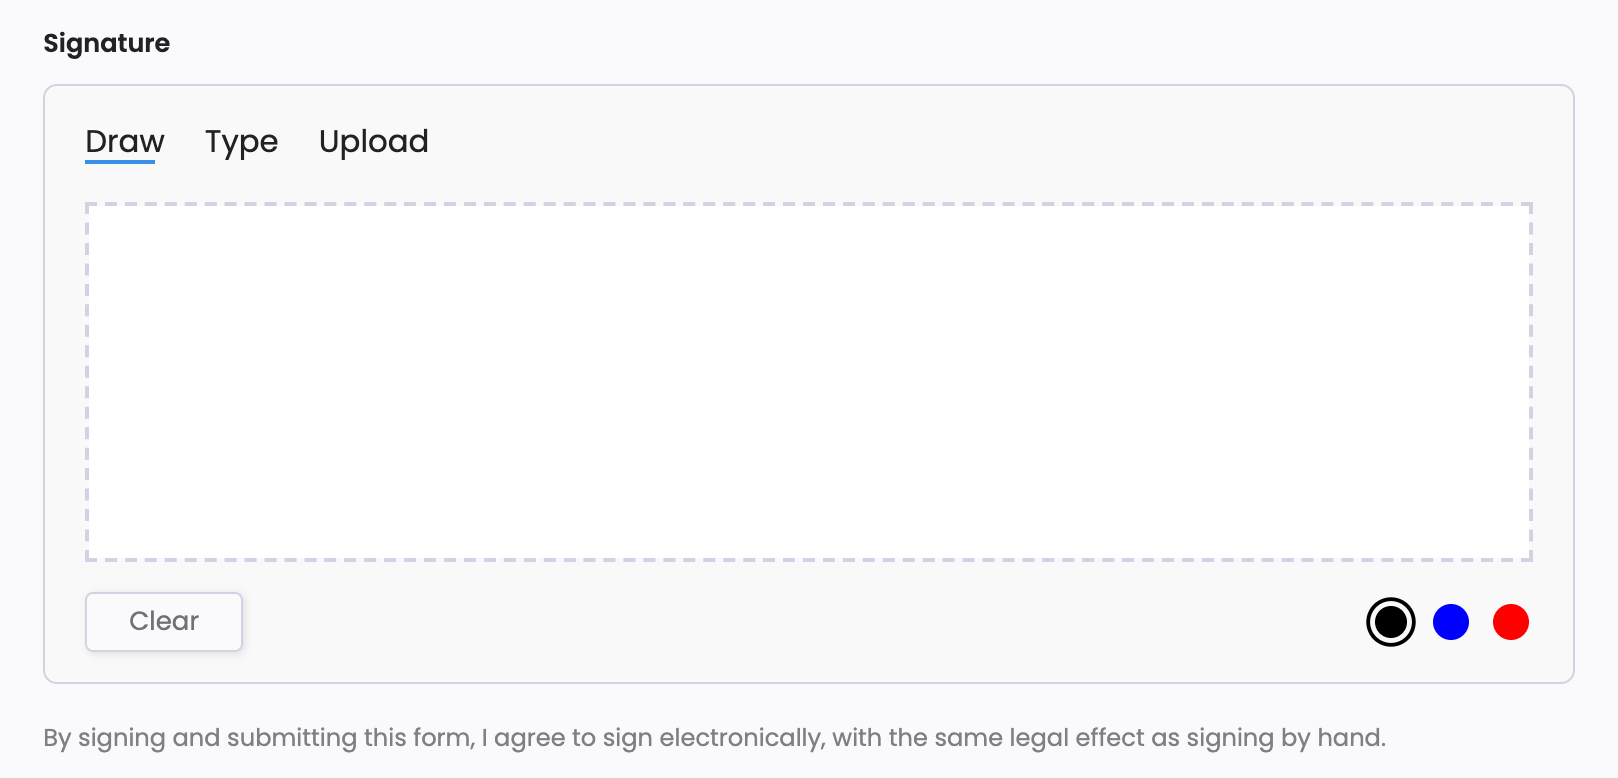
署名を描く、入力する、またはアップロードしてフォームを送信することで、署名者は通知に同意します。証明書はその同意と表示された文言を記録します。
提出後
提出ページで
証明書付きで提出が到着すると、提出のアクションには以下が含まれます:
- 署名証明書をダウンロード、PDFとしての証明書、および受取人が発行されたファイルであることを確認できるSHA256チェックサム。
- オンラインで署名を確認、この証明書の公開検証ページ。

証明書は、APIおよび提出Webhookを通じて、提出されたPDFと共に利用可能です。
通知メールで
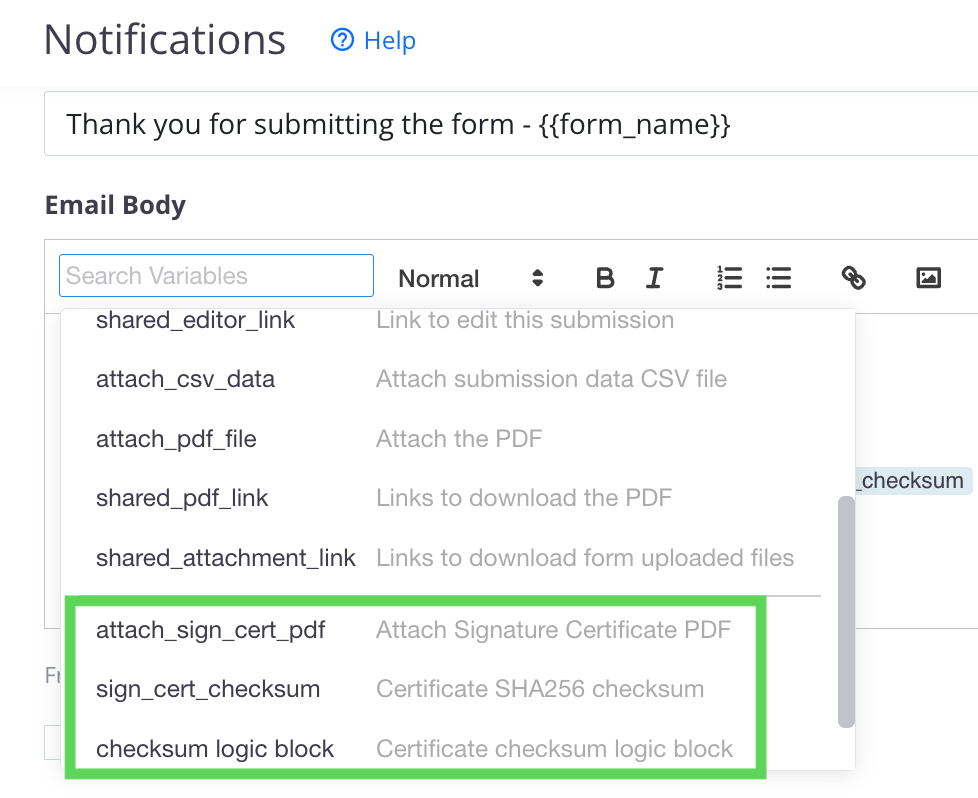
デフォルトの通知メールには証明書が添付され、そのチェックサムが印刷されます。これがデフォルトになる前に作成されたフォームには、通知のメール本文に2つの変数が必要です:
{{attach_sign_cert_pdf}}は署名証明書をメールに添付します。{{sign_cert_checksum}}は証明書のSHA256チェックサムを印刷します。
証明書に含まれる内容
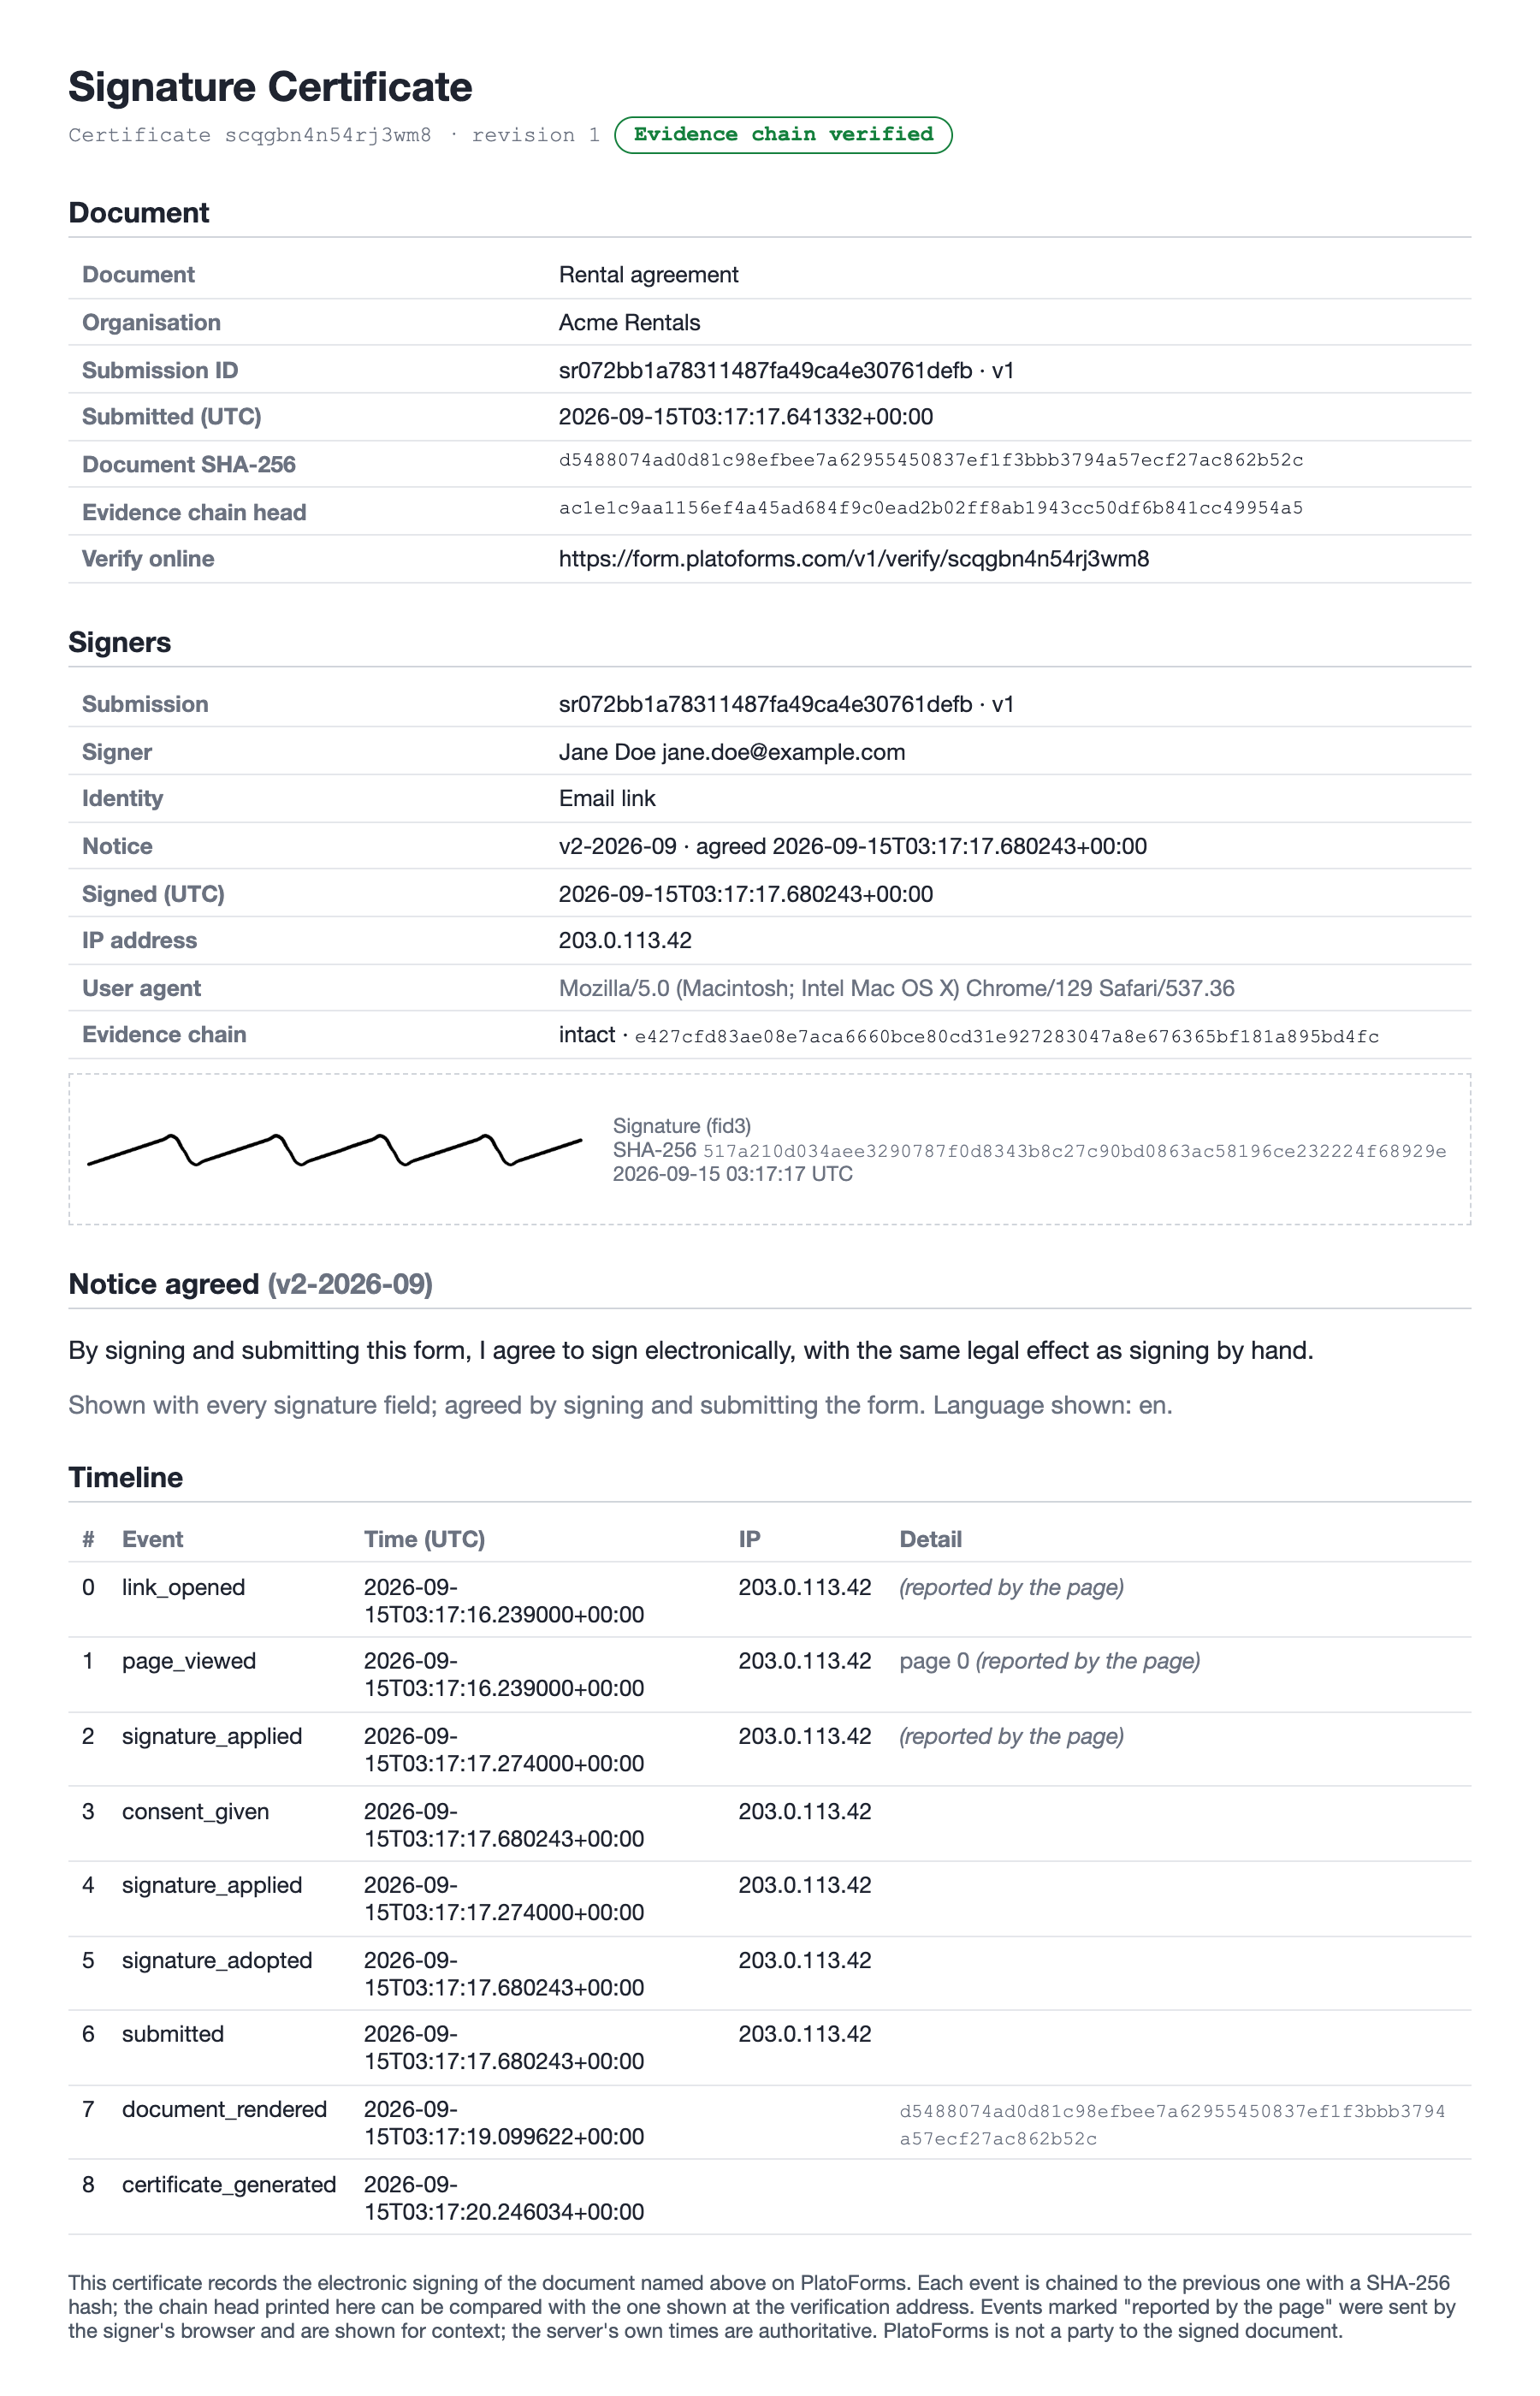
- 署名者。 招待またはタスクからの各署名者のメールアドレス、UTCでの署名時間、IPアドレスとブラウザ、および各署名の画像とそのフィンガープリント。
- 同意した通知。 表示された通りの同意通知、その言語とバージョン。
- 文書フィンガープリント。 署名されたPDFのSHA-256ハッシュ。ワークフローの場合、ワークフローが完了したときの最終PDFのハッシュも含まれます。
- タイムライン。 記録されたすべてのイベントを順番に:リンクが開かれた、ページが表示された、署名が適用された、通知に同意した、送信された、文書がレンダリングされた、証明書が発行された。各イベントは前のイベントのハッシュを含むハッシュを持ち、過去のイベントに変更があるとチェーンの破損として表示されます。
- 検証リンク。 公開検証ページのアドレス。
オンラインで署名を確認する
証明書のリンクを持っている人は誰でも検証ページを開くことができます。それは証拠チェーンが無傷であるかどうか、署名者のメールアドレスが部分的にマスクされているか、同意した通知、文書フィンガープリント、タイムラインを表示します。ページ上の何も編集できません。
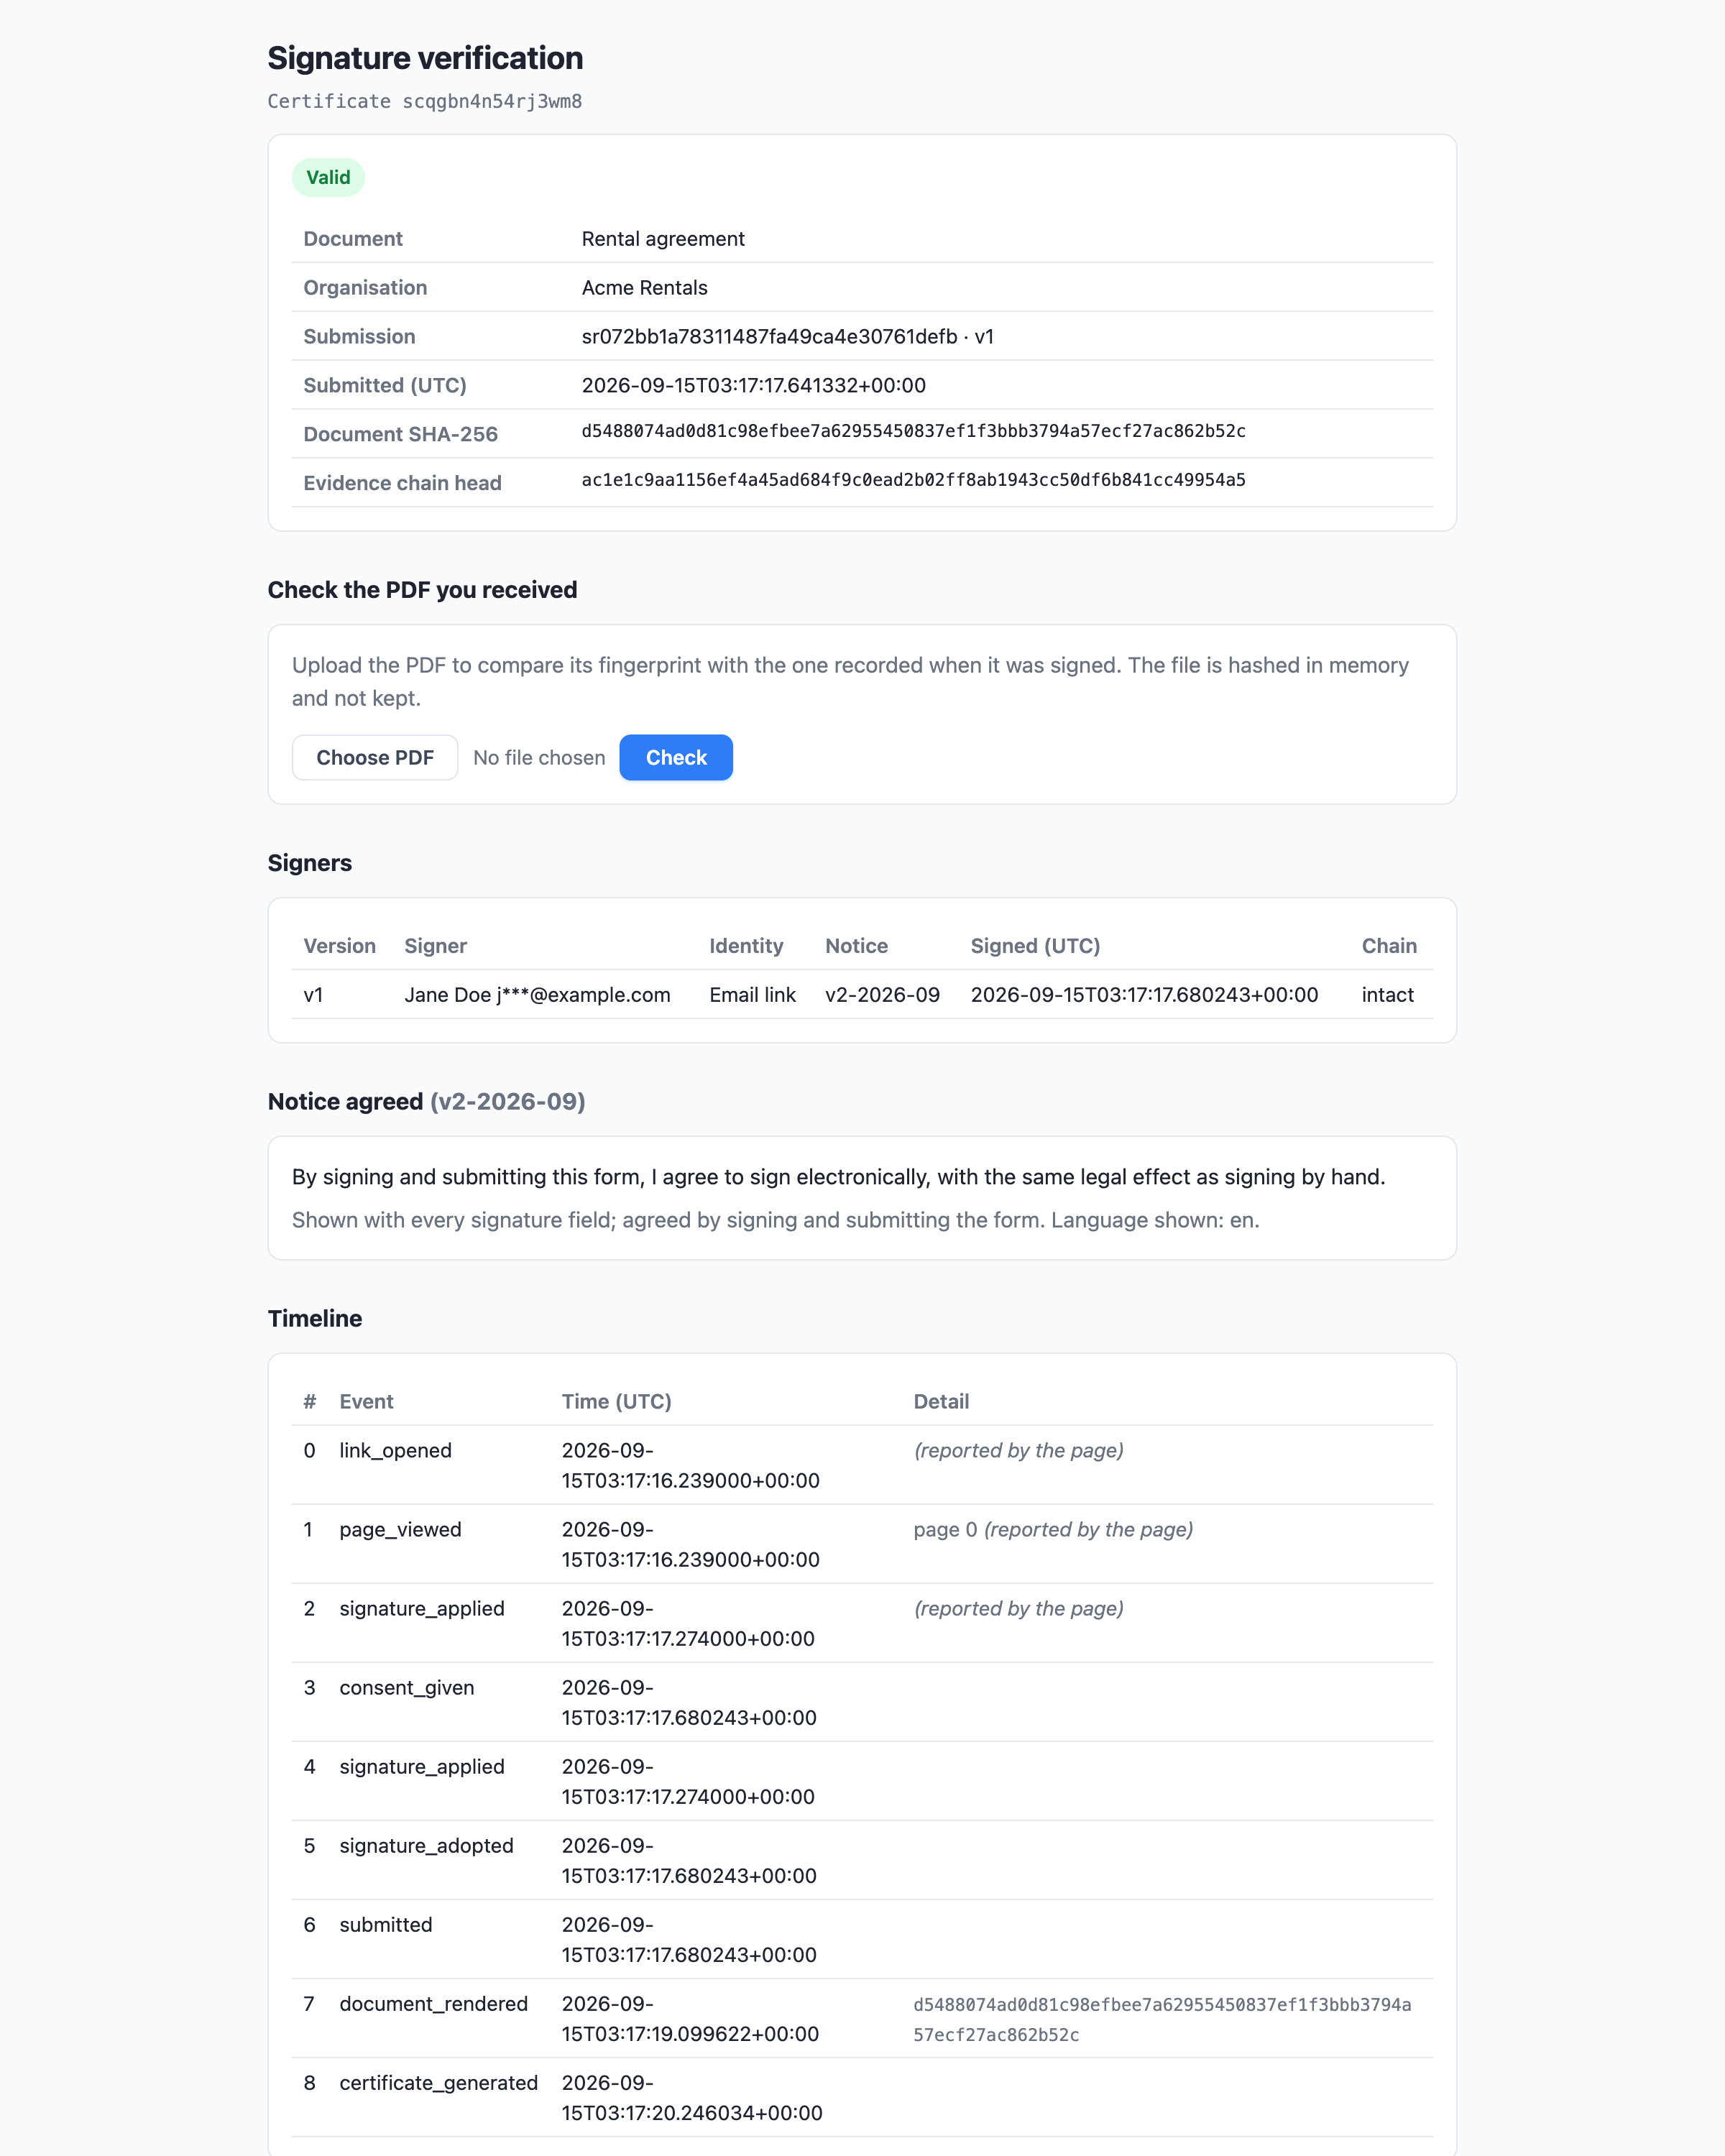
文書を確認するには、署名されたPDFを選択し、確認をクリックします。ページはファイルのフィンガープリントを署名時に記録されたものと比較し、一致または不一致を報告します。ファイルはハッシュ化されるだけで、保存されません。同じ情報はページのアドレスに.jsonを追加することでJSONとして利用可能で、独自のシステムで使用できます。
HIPAAコンプライアンスが有効なチームの場合、ページは一致する文書がアップロードされるまで、判決、フィンガープリント、および署名者の数のみを表示します。
証拠が保持される期間
証明書とそのタイムラインは、提出が存在する限り、チームのデータ保持設定の下で提出と共に保持されます。
さらに、証明書PDFとその完全なタイムラインのコピーは、証明書が発行されたときに書き込み専用ストレージに書き込まれ、7年間保持されます。提出を削除してもそのコピーは削除されず、検証ページはそれに対して回答し続け、保持されたコピーとしてマークされます。これは、署名された文書が誤って削除された場合に証拠を保護します。
証明書が行わないこと
証明書は、ほとんどの管轄区域で標準的な電子署名の要件を満たすように設計されています。その限界を理解してください:
- 身元。 署名者は、招待またはタスクが送信されたメールアドレスによって識別されます。署名者のためのIDチェック、SMSコード、またはデジタル証明書はありません。
- 時間。 時間はPlatoFormsのサーバーから取得され、独立したタイムスタンプ機関からではありません。
- PDF自体。 署名されたPDFと証明書は暗号的に封印されていません。それらの整合性は、証明書と検証ページに記録されたフィンガープリントによって示され、ファイル自体によってではありません。
遺言書、公証された証書、一部の不動産譲渡などの文書タイプは、ほとんどの国で証人または認定署名を必要とし、この機能には適していません。