
Configurer la connexion unique avec OpenID Connect
Onglets
PlatoForms fonctionne avec tout fournisseur d’identité prenant en charge OpenID Connect, par exemple Auth0, Keycloak, OneLogin ou Ping Identity. Utilisez ce guide lorsque votre fournisseur n’a pas de guide propre.
Pour un aperçu de la page de connexion unique, consultez Connexion unique (SSO). Il existe des guides distincts pour Okta et Microsoft Entra ID.
Avant de commencer
- Vous pouvez créer une application OpenID Connect chez votre fournisseur d’identité.
- Dans PlatoForms, vous êtes le propriétaire de l’équipe ou un membre avec l’accès Gérer les membres.
- Dans PlatoForms, ouvrez le menu de votre équipe et sélectionnez Authentification unique. Dans l’onglet Connexion, choisissez Autre (OpenID Connect).
Valeurs pour votre fournisseur d’identité
Créez une application web chez votre fournisseur qui utilise le flux de code d’autorisation, et entrez les valeurs de 2. Valeurs pour votre fournisseur d’identité :
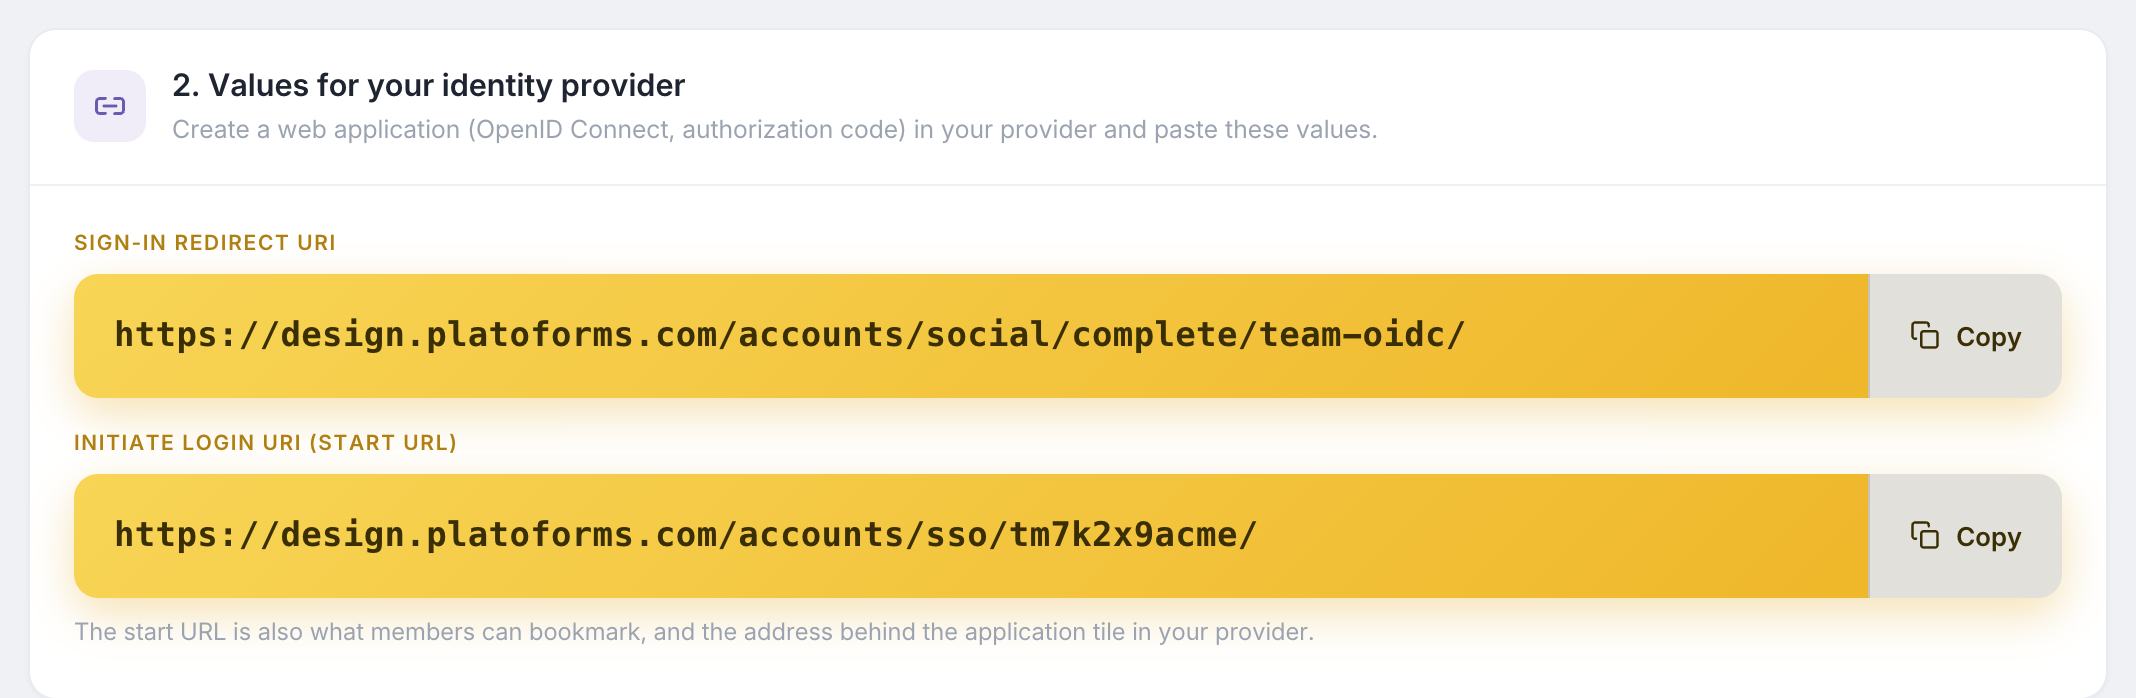
- URI de redirection de connexion : où votre fournisseur renvoie l’utilisateur. Autres noms : URI de redirection, URL de rappel.
- URI d’initiation de connexion (URL de démarrage) : optionnel. Utilisez-le comme URL de connexion de la tuile d’application, de sorte qu’un clic sur la tuile démarre la connexion sur PlatoForms.
Autorisez les portées openid, profile et email.
Valeurs de votre fournisseur d’identité
Sous 3. Valeurs de votre fournisseur d’identité, entrez :
- URL de l’émetteur : l’adresse de l’émetteur de votre fournisseur. PlatoForms lit les paramètres du fournisseur à partir de
/.well-known/openid-configurationsous cette adresse, alors collez l’émetteur exactement comme votre fournisseur le montre. - ID client et Secret client : de l’application que vous avez créée. Le secret est stocké crypté et n’est jamais affiché à nouveau.
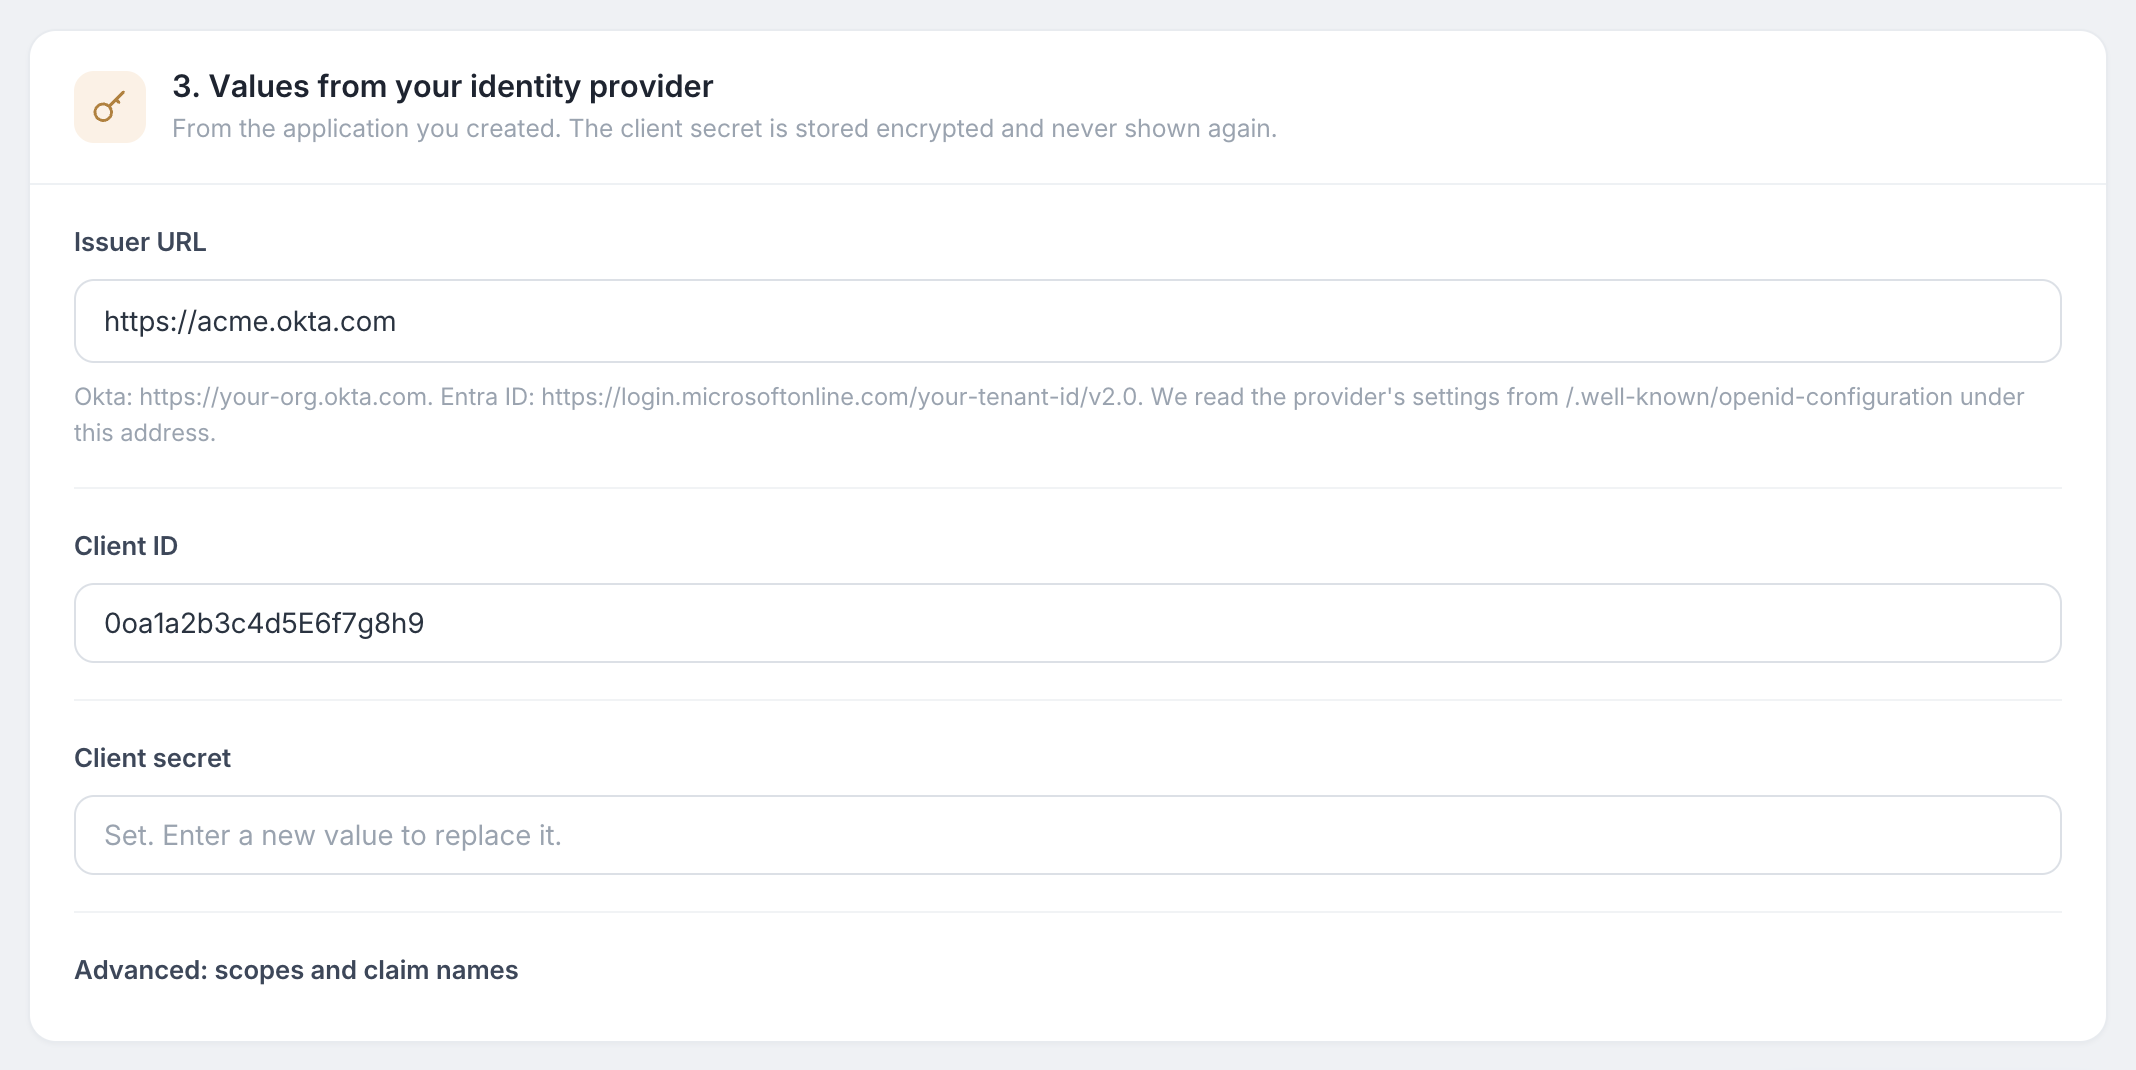
Cliquez sur Enregistrer la connexion.
Si votre fournisseur utilise d’autres noms de revendication que email, given_name et family_name, entrez-les sous Avancé : portées et noms de revendication.
Vérifiez votre domaine, testez et activez
-
Dans l’onglet Domaines de messagerie, ajoutez le domaine de votre entreprise, créez l’enregistrement TXT que PlatoForms montre chez votre fournisseur DNS, et cliquez sur Vérifier.
-
Dans la carte d’état, cliquez sur Tester la connexion. Une fenêtre vous connecte via votre fournisseur et montre l’email, le nom et les noms de revendication reçus par PlatoForms. Utilisez ces noms pour corriger le mappage si le nom ou l’email manque.
-
Cliquez sur Activer l’authentification unique.
Consultez Règles de connexion pour exiger la connexion unique ou pour permettre aux nouveaux membres de rejoindre automatiquement.
Détails techniques
- PlatoForms utilise le flux de code d’autorisation avec PKCE et un secret client.
- Le jeton d’identité est vérifié par rapport aux clés de signature publiées par votre émetteur.
- L’URL de l’émetteur doit être une adresse
httpspublique. - PlatoForms ne conserve pas les jetons d’accès ou de rafraîchissement après la connexion.
Dépannage
| Message | Que vérifier |
|---|---|
| Votre fournisseur affiche une erreur concernant l’URI de redirection | L’URI de redirection chez votre fournisseur diffère de l’URI de redirection de connexion sur la page PlatoForms. Comparez le schéma, l’hôte et la barre oblique finale. |
| “Le fournisseur d’identité a retourné un jeton que nous n’avons pas pu vérifier.” | L’URL de l’émetteur, l’ID client ou le secret client est incorrect, ou le secret a expiré. |
| “Le fournisseur d’identité n’a pas envoyé d’adresse email.” | La portée email n’est pas autorisée, ou la revendication a un autre nom. Vérifiez Avancé : portées et noms de revendication. |
| “Le fournisseur d’identité a envoyé un email à @example.com, qui n’est pas l’un de vos domaines vérifiés.” | L’email du compte est sur un domaine que vous n’avez pas vérifié. |