
Conformidade com HIPAA
Nesta página
PlatoForms permite a coleta segura de dados pessoais com conformidade HIPAA. Entendemos as leis HIPAA e como ajudar sua empresa a coletar informações relacionadas à saúde de forma segura. Como parte de mantê-lo em conformidade, forneceremos a você um Acordo de Associação Comercial (BAA) entre nossa empresa e a sua.
Pré-requisito
Para solicitar conformidade HIPAA para sua equipe:
- Você precisa assinar o plano Silver ou Gold.
- Você precisa ser o Administrador da Equipe.
Solicitar conformidade HIPAA
-
Acesse o Painel de Controle.
-
Selecione sua equipe onde você tem direitos de Administrador da Equipe e deseja solicitar conformidade HIPAA.
-
Na página Equipe, clique em Ativar Conformidade HIPAA no canto superior direito e, em seguida, clique em Confirmar na confirmação.
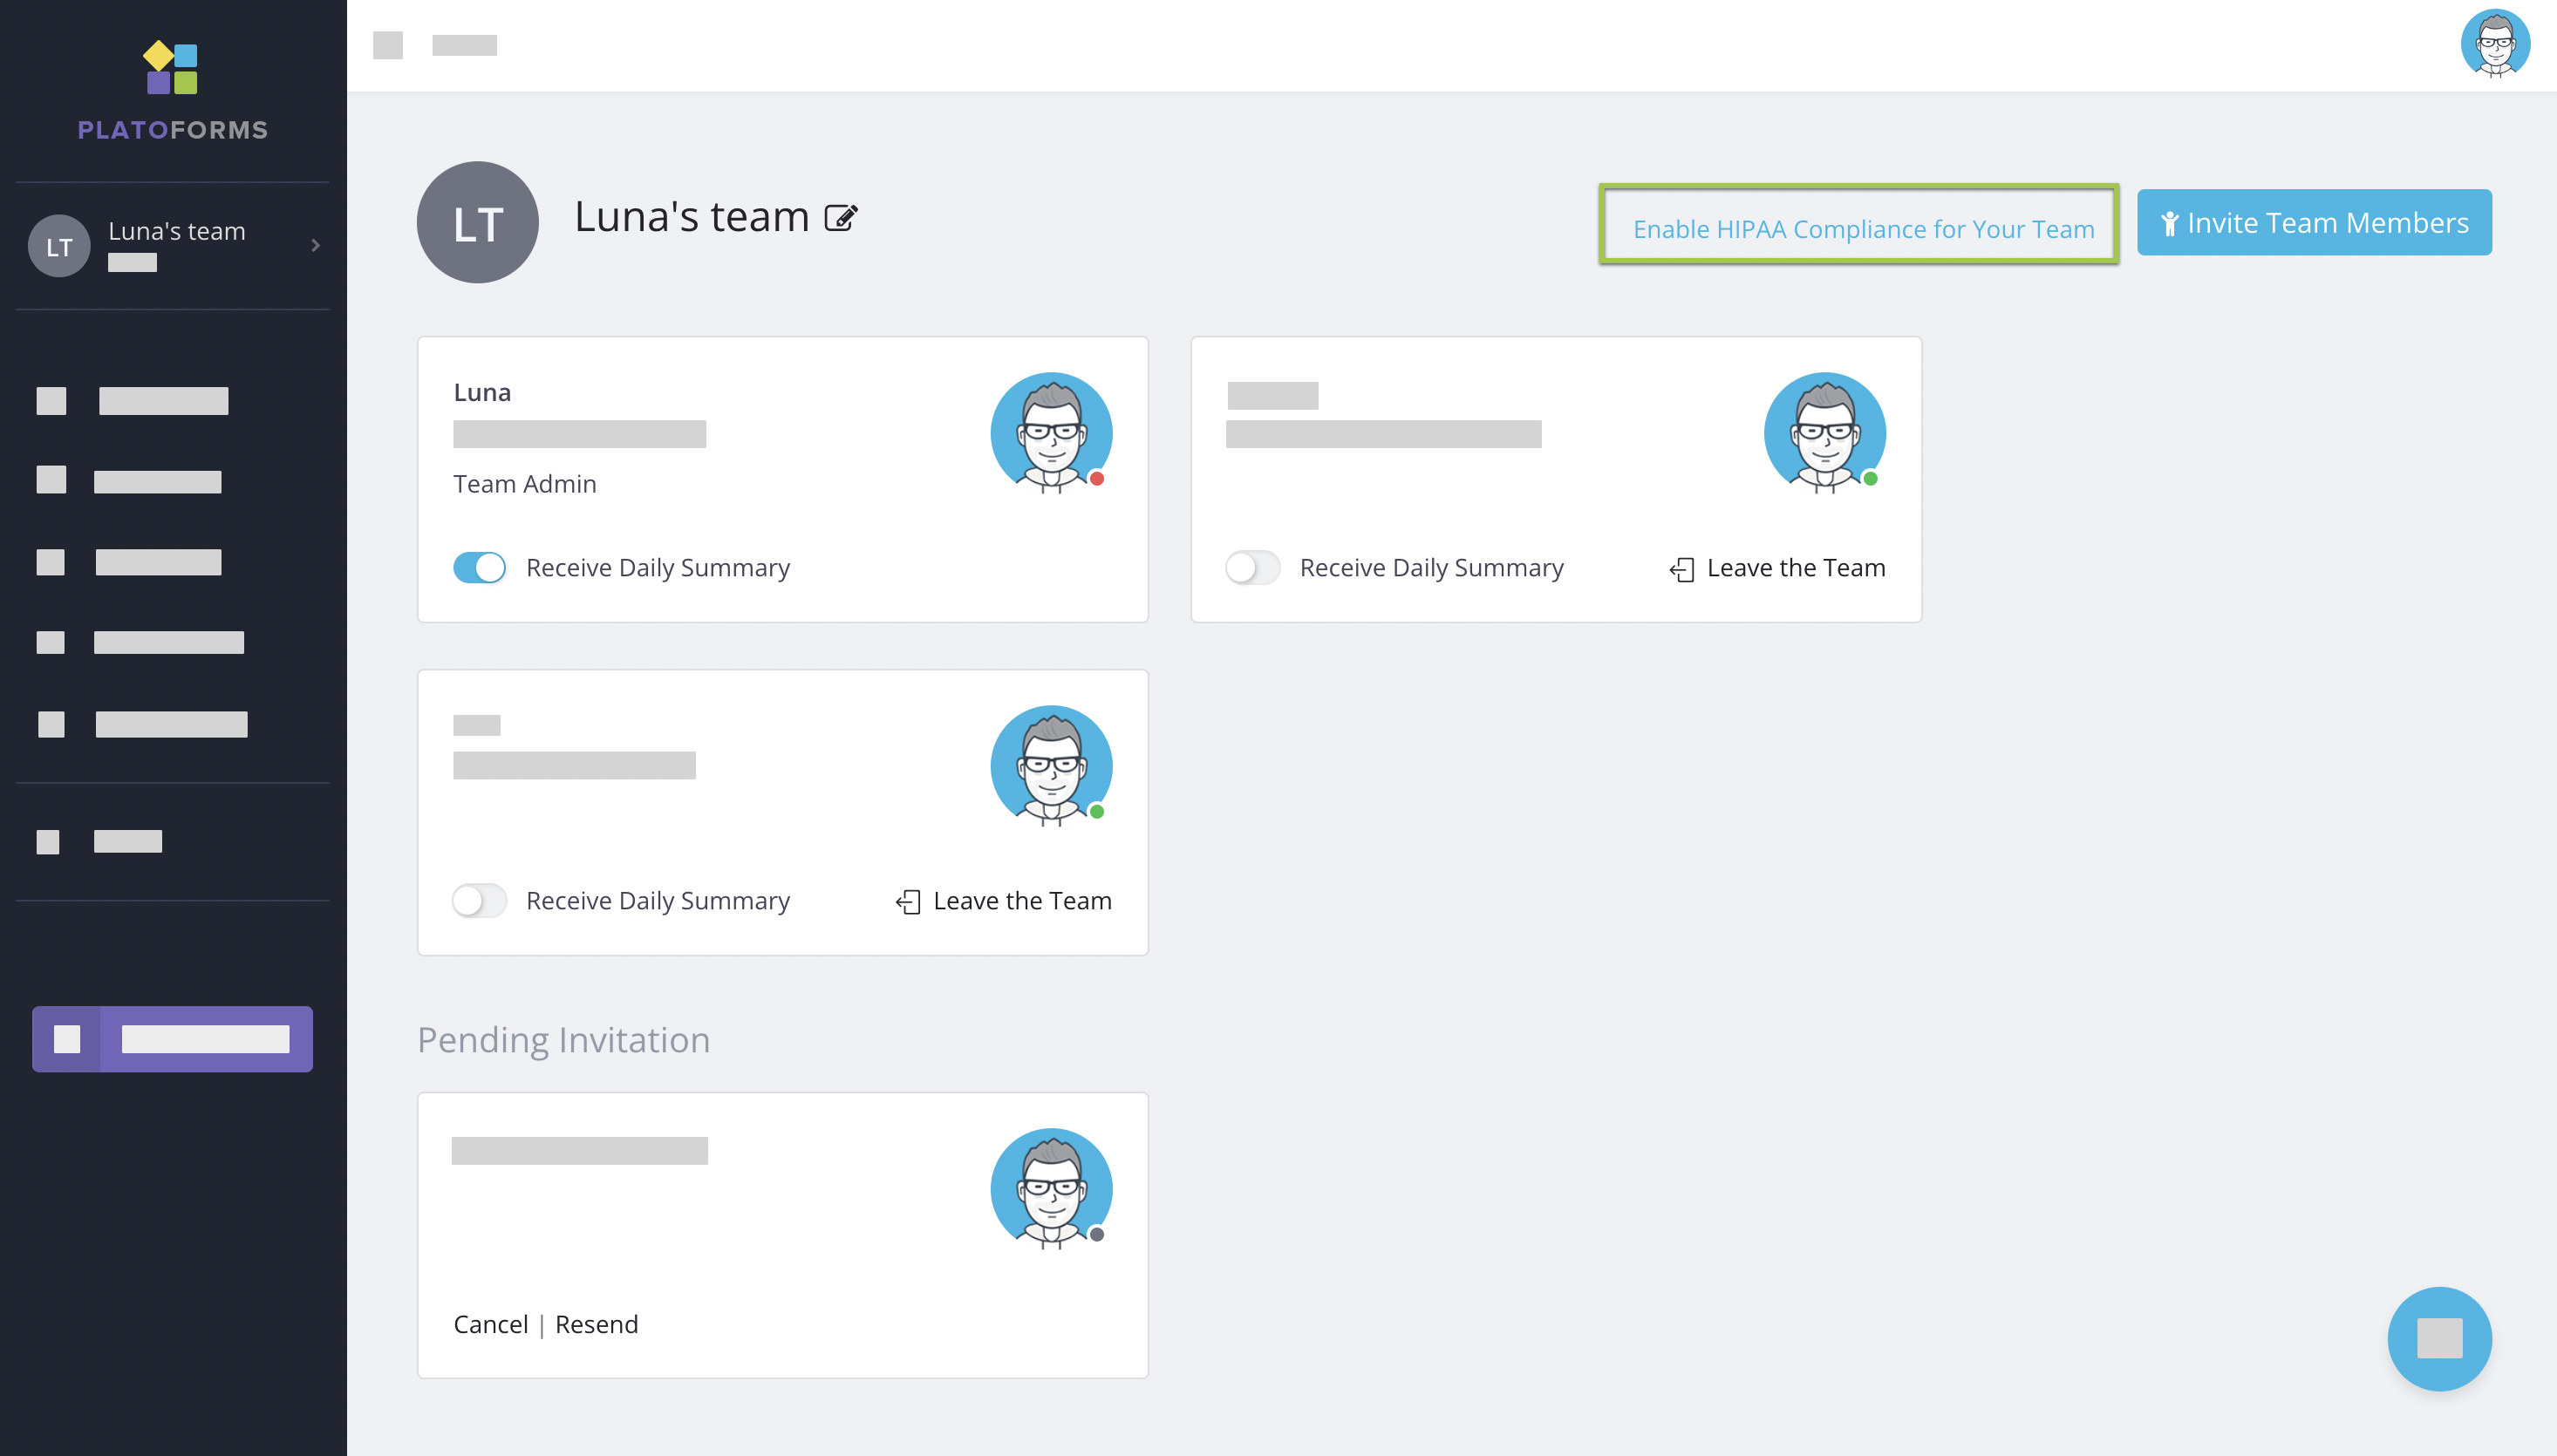
PlatoForms atualizará as contas de todos os membros da equipe para serem compatíveis com HIPAA. Após a conclusão da atualização, o BAA assinado será enviado para a caixa de e-mail do Administrador da Equipe.
Quando uma equipe é configurada para ser compatível com HIPAA, a opção Ativar Conformidade HIPAA na página Equipe será substituída pelo selo de conformidade HIPAA.

- Os membros podem pertencer a várias equipes, mas a conformidade HIPAA se aplica apenas a formulários e dados de submissão para equipes que ativaram a conformidade HIPAA. Formulários e submissões de equipes sem conformidade HIPAA não estão cobertos pela conformidade HIPAA desta equipe.
- Após atualizar para uma conta compatível com HIPAA, lembre-se de atualizar seus formulários antigos em seu site para garantir a acessibilidade.
Medidas de segurança aprimoradas para contas compatíveis com HIPAA
Além das melhorias de segurança em nível de plataforma, os membros da equipe notarão essas mudanças ao acessar e usar suas contas.
URL segura
Após migrar para uma conta compatível com HIPAA, o nome de domínio de todos os formulários publicados mudará de https://form.platoforms.com/ para https://secure.platoforms.com/.
-
Se você usou algum script de incorporação ou URL de compartilhamento, atualize ou notifique sobre essa mudança em breve. Após 7 dias, os scripts de incorporação e URLs antigos não funcionarão mais. Isso inclui links de convite, links de fluxo de trabalho e links para uma entrada enviada que ainda usam o endereço antigo: envie os convites novamente e copie os links das entradas novamente.
-
Se você usa um domínio personalizado, o URL de compartilhamento permanece o mesmo, mas os scripts de incorporação sempre precisam ser atualizados.
Bloqueio e logout automáticos
-
Bloqueio automático: Para contas compatíveis com HIPAA, a página bloqueia automaticamente após 15 minutos de inatividade para maior segurança. Para recuperar o acesso, insira a senha da conta ou clique em Desbloquear com chave de acesso se você tiver adicionado uma chave de acesso.
-
Logout automático: Após 30 minutos de inatividade ou quando o navegador é fechado, as contas compatíveis com HIPAA serão desconectadas automaticamente. Isso significa que a opção Lembrar-me na página de login não funcionará mais. Membros que se juntarem à equipe posteriormente também terão o bloqueio e logout automáticos.
Registro de auditoria da equipe
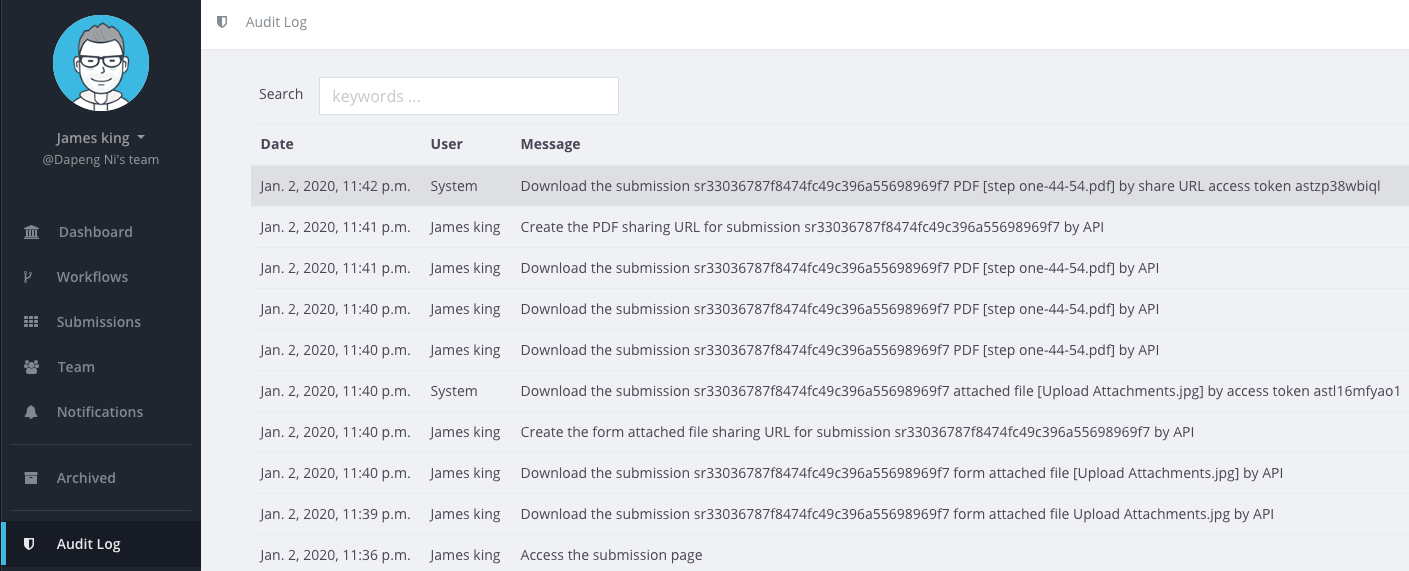
Como Administrador da Equipe, acesse o Registro de Auditoria na barra de navegação à esquerda no Painel de Controle. Esta página permite que você visualize registros detalhados das atividades de compartilhamento, autenticação e acesso da sua equipe. Recomenda-se revisar regularmente esses relatórios de atividades para detectar qualquer comportamento incomum e garantir a segurança da sua equipe.
Outras configurações que mudam
- Retenção de Dados é definida como Para sempre. Veja Política de retenção de dados.
- Acesso ao Assistente de IA (MCP) começa desativado. Veja Assistente de IA (MCP).
- Links de fluxo de trabalho expiram após 30 dias por padrão, e links de solicitação de documento expiram em no máximo 30 dias (sem “Nunca”).
- Em um downgrade, a conformidade HIPAA é desativada automaticamente. Ative-a novamente após assinar um plano elegível.
Armazenamento de dados criptografados
No PlatoForms, todo armazenamento e transmissão de dados são criptografados para maior segurança. No entanto, ao compartilhar dados externamente, recomenda-se cautela extra. Isso inclui:
-
E-mail de saída: Nossos remetentes de e-mail são compatíveis com HIPAA, mas se os e-mails contiverem PHI (Informações de Saúde Protegidas) em anexos PDF ou CSV, certifique-se de que o provedor de serviços de e-mail do destinatário também seja compatível com HIPAA. Se não tiver certeza, considere desativar notificações por e-mail.
-
Link de compartilhamento: Links de compartilhamento podem ser abertos sem proteção de login. Se não tiver certeza sobre o uso, desative as opções de compartilhamento.
-
Integração com serviços de terceiros: Para drives em nuvem ou Zapier, verifique se eles são compatíveis com HIPAA e oferecem um Acordo de Associação Comercial (BAA).
Para mais detalhes, consulte a seção 2.7. Uso da Conta para Equipe com HIPAA Habilitada em nosso BAA.
Para obter insights sobre nossa implementação de conformidade HIPAA, consulte este documento para mais detalhes.
Relacionado
- Central de Confiança Arquitetura completa de segurança, certificações de conformidade e BAA e DPA para download.
- Formulários online compatíveis com HIPAA Visão geral dos recursos HIPAA do PlatoForms.
- O Google Forms é compatível com HIPAA? Comparação entre Google Forms e PlatoForms para fluxos de trabalho da área da saúde.
- Configurar notificações de formulário Desative as notificações por e-mail para dados PHI.
- Usar domínio personalizado Mantenha sua URL de compartilhamento inalterada após a migração para HIPAA.
- Segurança e privacidade de dados Documentação completa de segurança.